Geavanceerde VPN-controle en redundante beveiliging
Duidelijk beleid voor VPN-tunnels verbetert de netwerkbeveiliging. Firmware v4.9 introduceert nieuw, voorspelbaarder beleid voor tunnelgroepen, zodat u beter bepaalt welk verkeer via welke VPN-tunnel gaat.
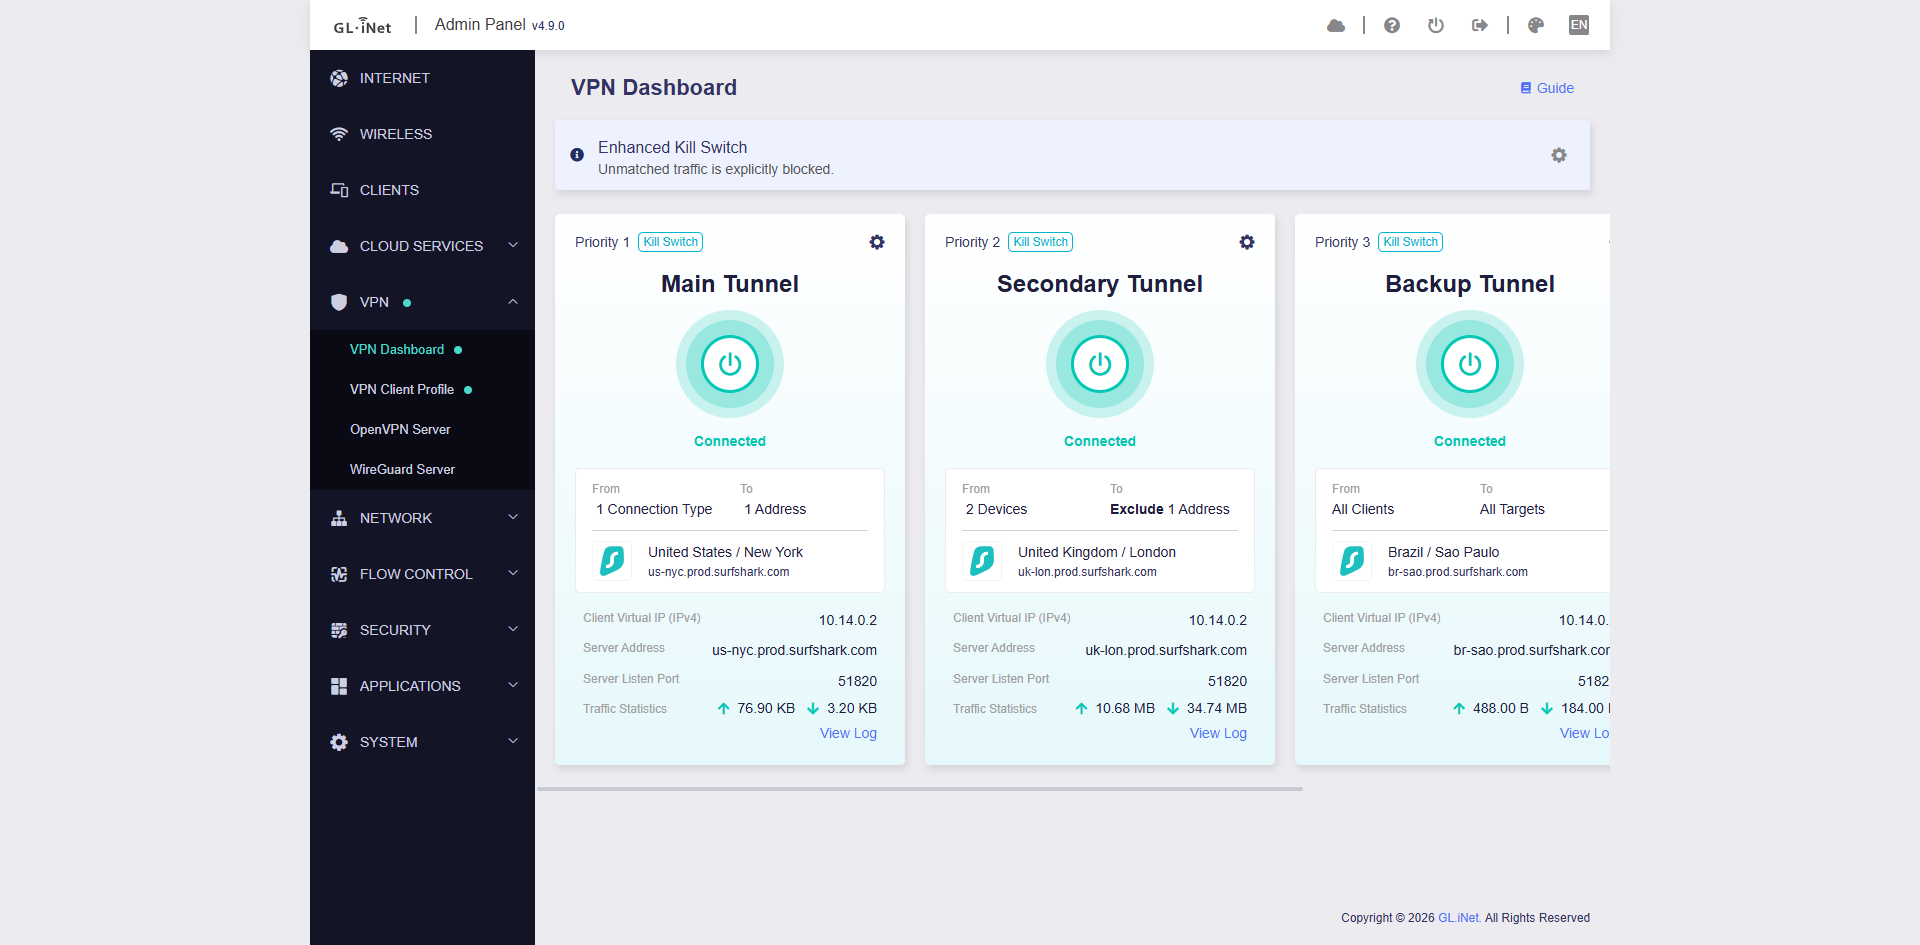
- Geïsoleerde tunnelgroepen houden het verkeer strikt binnen elke tunnelgroep.
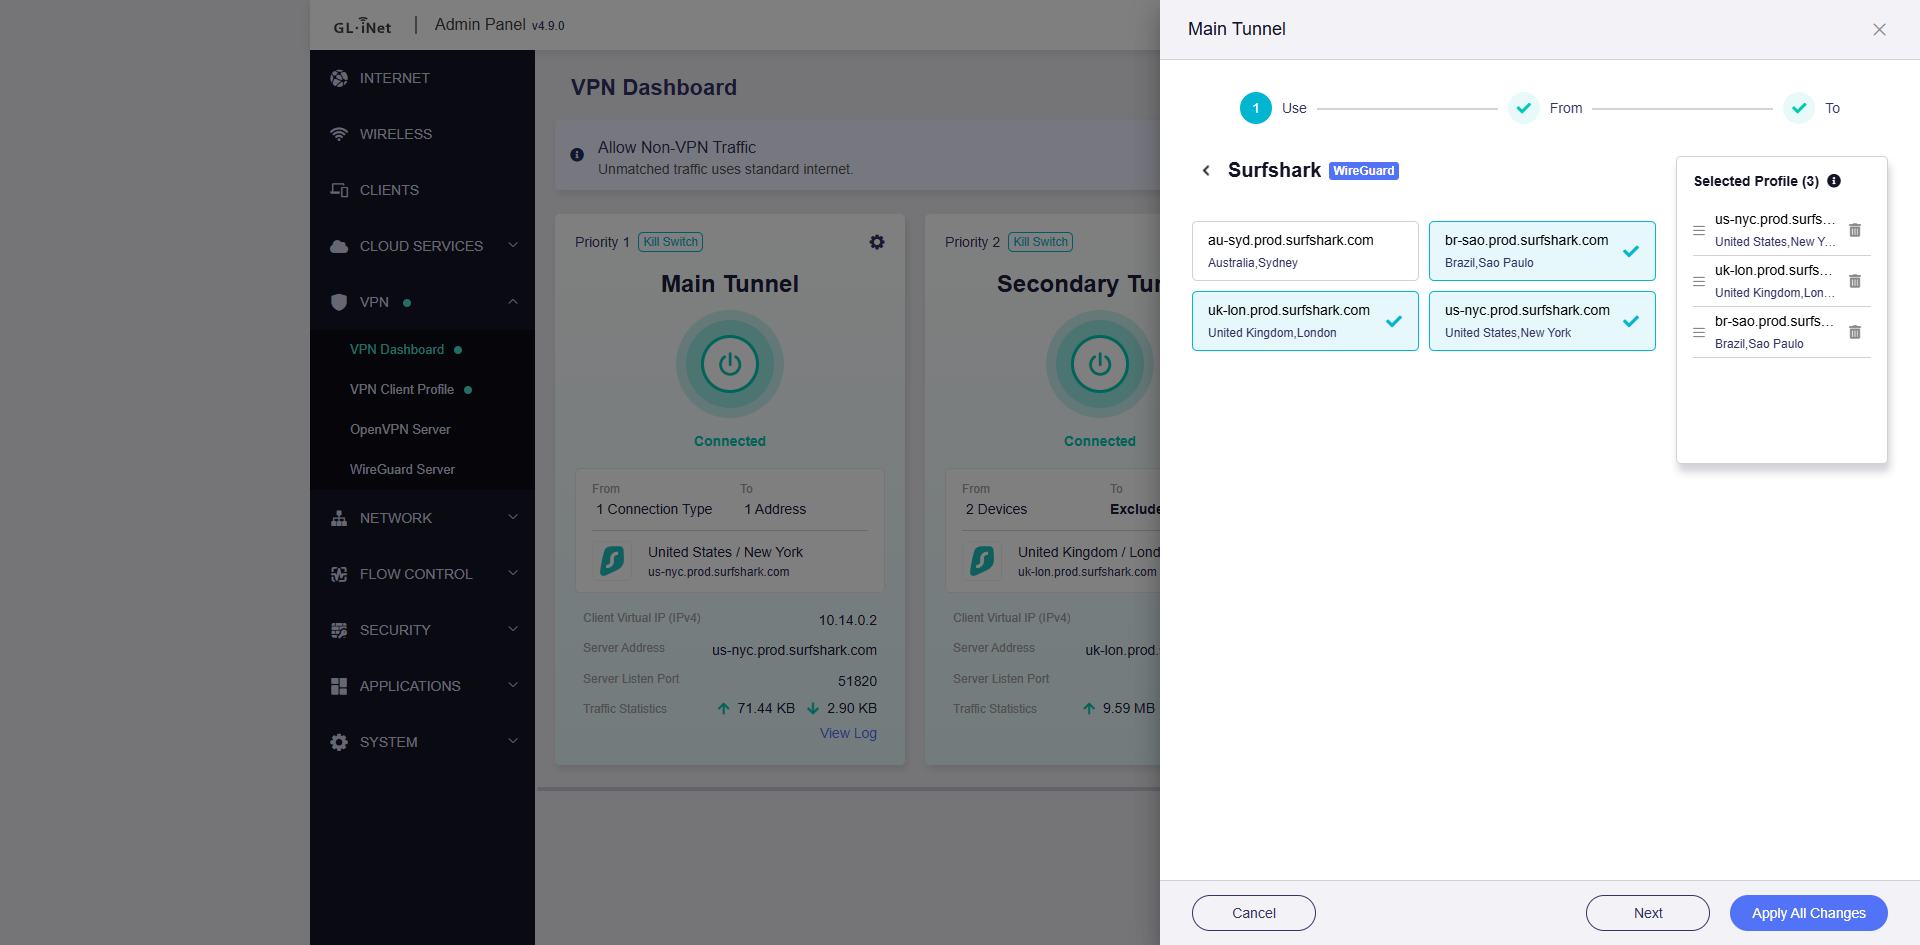
- Failover tussen meerdere profielen binnen groepen schakelt bij storingen automatisch tussen profielen.
- Redundante Kill Switches geven u controle om al het onbeveiligde verkeer op groeps- of globaal niveau te blokkeren.
Geïsoleerde tunnelgroepen
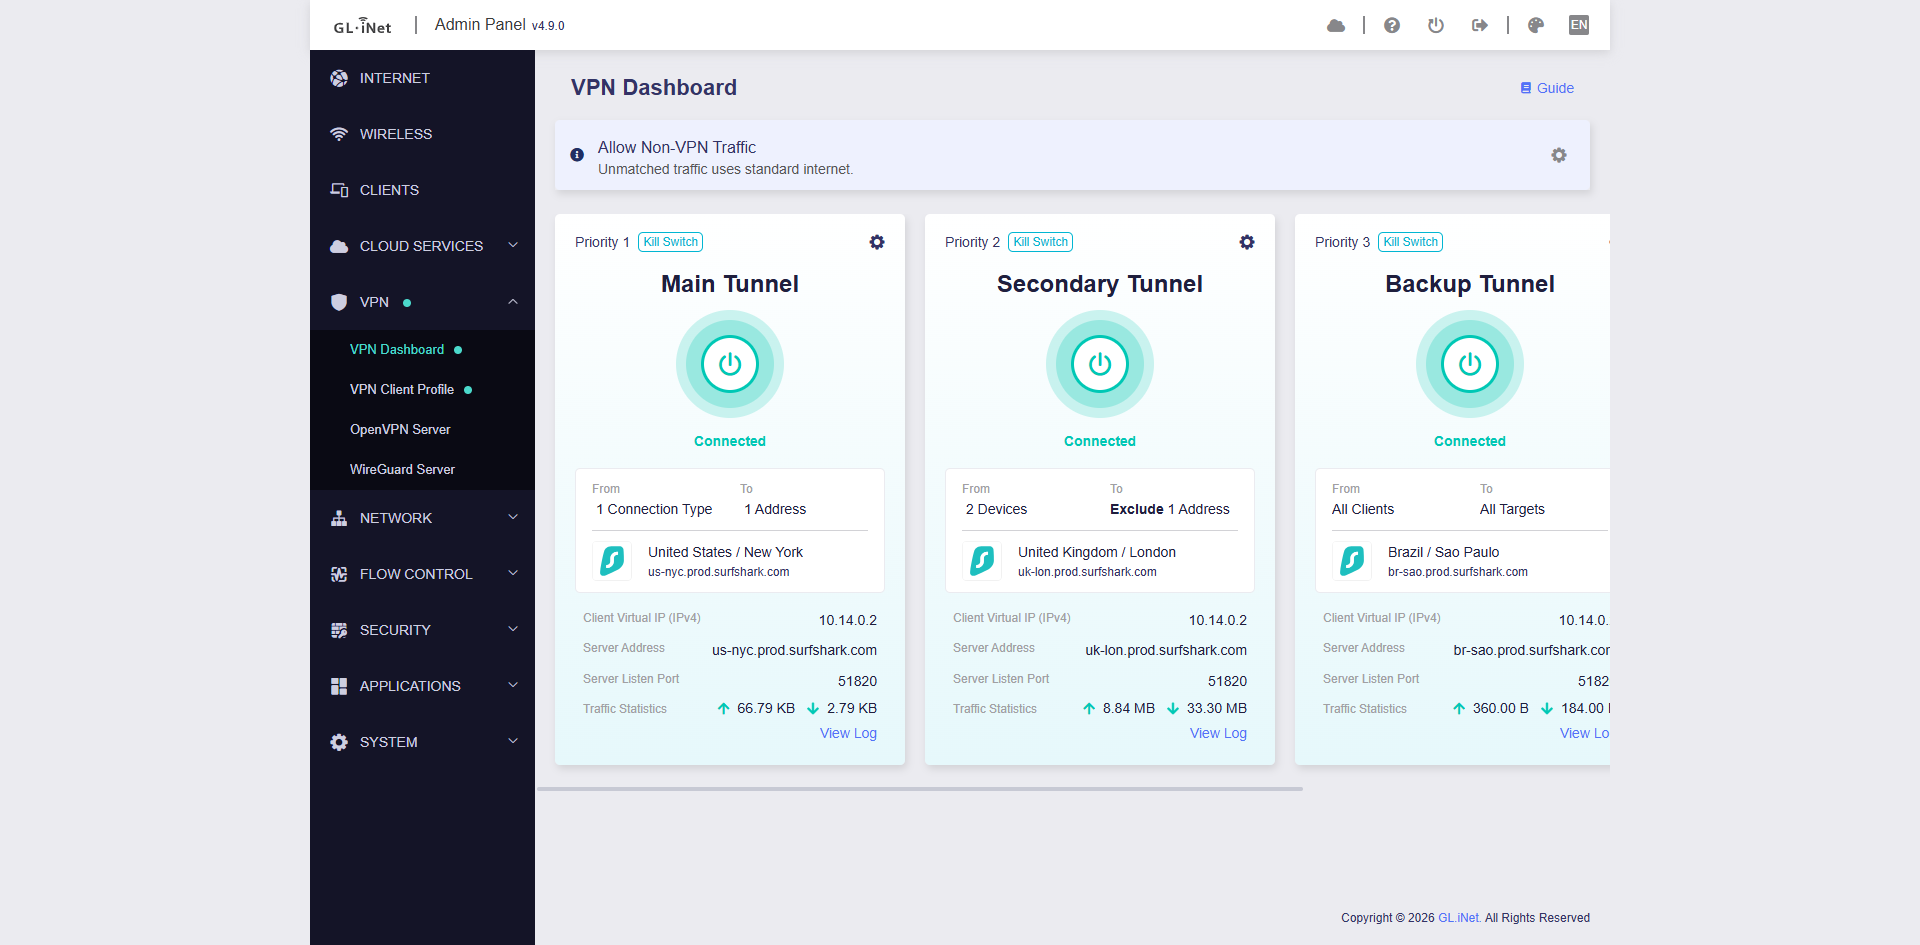
Failover tussen meerdere profielen
Redundante Kill Switches
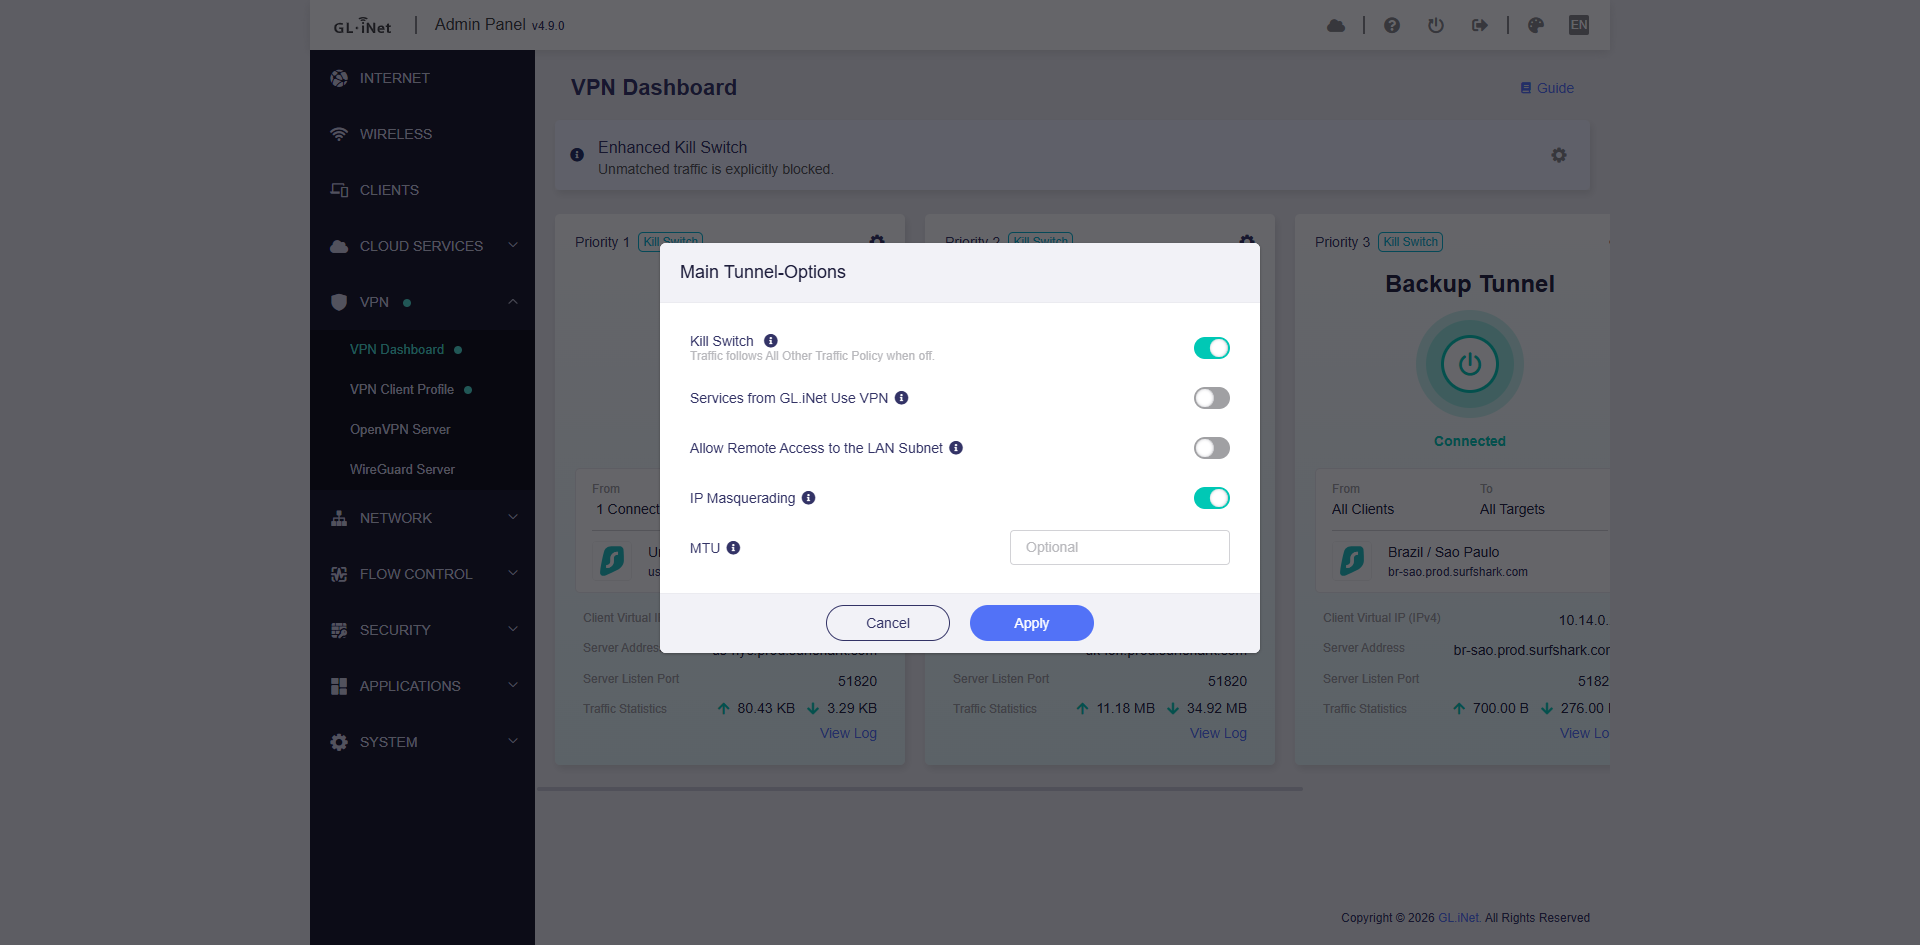
Belangrijk: VPN Kill Switch opnieuw ingesteld: vanwege de grote wijzigingen in de failoverlogica voor VPN-tunnels (de nieuwe Isolated Group Mode) wordt de Kill Switch na de upgrade standaard voor alle VPN-tunnels ingeschakeld, zodat uw verkeer onder de nieuwe architectuur beschermd blijft.