


Apresentamos a VPN em cascata em determinados routers GL.iNet
A VPN em cascata consiste numa ligação VPN que passa por mais de um servidor VPN em simultâneo. Cada VPN está limitada a ocultar um endereço IP público de cada vez. Por isso, se um router só conseguir processar uma VPN de cada vez, os utilizadores precisarão de um router VPN adicional por cada servidor por onde os dados passam, para ocultar o endereço IP público de cada servidor.
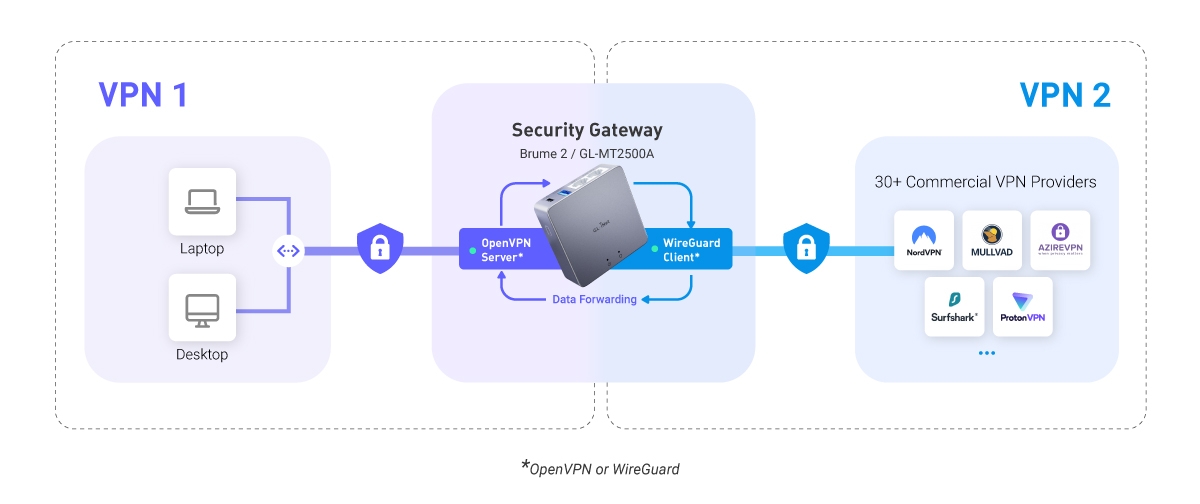
A atualização SDK4.1.0 da GL.iNet já suporta VPN em cascata, permitindo aos routers GL.iNet alojar um servidor VPN e encaminhar dados para um cliente VPN no mesmo dispositivo. Por outras palavras, um único dispositivo é suficiente para executar configurações VPN complexas.
Porque é importante?
Um dispositivo com VPN em cascata permite que os utilizadores deixem de precisar de vários dispositivos para processar várias VPNs em simultâneo.
Redução da latência
Sempre que um utilizador pede pacotes de dados à Internet pública, o pedido passa por várias camadas de dispositivos ou servidores. Cada camada acrescenta latência, porque os dados têm de percorrer uma distância maior e ser processados pelo CPU do dispositivo antes de serem redirecionados para o dispositivo seguinte.
Ao reduzir o número de dispositivos necessários para processar uma VPN adicional, embora os cálculos da VPN continuem a ter de ser efetuados, os dados deixam de percorrer distâncias e redirecionamentos excessivos, reduzindo assim a latência global.
Simplificar a rede para gerir os dispositivos
Reduzir o número de dispositivos instalados no escritório ou em casa diminui o custo de implementação e simplifica a monitorização e a manutenção. Utilizar um único dispositivo capaz de executar várias tarefas exige frequentemente menos despesas de implementação, incluindo custos de hardware, manutenção e substituição.
Cenários comuns de VPN em cascata
Um cenário comum é o acesso remoto de um utilizador ao servidor VPN de casa ou do escritório, utilizando esse servidor para aceder à Internet pública. Na maioria das redes de escritório, recursos locais como impressoras Wi-Fi, ficheiros locais sensíveis ou servidores web locais não estão expostos à Internet pública, para proteger os ativos e as pegadas digitais online.

Para aceder remotamente e em segurança aos recursos da rede local de casa ou do escritório, pode utilizar o Brume 2 (GL-MT2500/GL-MT2500A) para alojar um servidor VPN e a funcionalidade de VPN em cascata para encaminhar os dados para o cliente VPN no mesmo dispositivo, ocultando eficazmente o endereço IP público tanto do dispositivo utilizado para o acesso remoto como do servidor VPN do escritório.
About GL.iNet
Founded in 2010, GL.iNet is a leading provider of innovative routers and networking solutions. From compact travel routers to cutting-edge remote KVMs, GL.iNet delivers award-winning networking technology designed for performance and security.
GL.iNet gives people and organizations the power to connect with confidence. By putting control in the hands of users, GL.iNet supports the productivity and collaboration that shape a Good Life.