


Teste de fugas de DNS e definições recomendadas para trabalho remoto
Para quem trabalha remotamente com routers GL.iNet, proteger o DNS contra fugas é essencial, sobretudo ao ligar-se através de VPN como WireGuard ou Tailscale. Uma fuga de DNS pode comprometer a sua privacidade ao revelar a sua localização real ou os seus hábitos de navegação. Se o teste de fugas de DNS «falhar», significa que as consultas DNS estão a sair do túnel VPN, mostrando servidores DNS próximos do cliente em vez dos configurados pela VPN. Embora não seja garantido que alguém esteja a monitorizar ativamente o tráfego DNS, é sempre melhor manter a prudência e a segurança.
Porque é que o DNS é importante para a segurança da VPN
Os servidores DNS traduzem os nomes dos sites em endereços IP. Estão distribuídos por todo o mundo e, mesmo quando utiliza uma VPN, uma fuga de DNS pode revelar a sua localização real ao enviar pedidos fora do túnel VPN. O protocolo WireGuard utiliza, por predefinição, uma VPN de túnel completo, pelo que isto não deverá acontecer, sobretudo se a opção «Block Non-VPN Traffic» estiver ativada no router cliente.
A distância do DNS é importante?
Compreender a distância do DNS: o servidor DNS mais próximo pode estar a centenas de milhas, mas isso não é necessariamente um problema, desde que esteja no mesmo país que o seu servidor doméstico. Por isso, não se alarme se encontrar um servidor DNS que não esteja muito perto da localização do seu servidor.
Otimizar o desempenho do DNS: latência versus débito
Independentemente das definições de DNS do dispositivo cliente WireGuard, o tráfego DNS passa pelo túnel e utiliza os servidores DNS mais próximos da localização do servidor WireGuard. No entanto, se definir o IP do DNS no ficheiro de configuração como o IP do servidor WireGuard, tal como explicado mais adiante, utilizará as respostas em cache no servidor e evitará duas viagens de ida e volta até este. Ao utilizar o DNS do servidor em vez de um DNS local próximo do cliente, sacrifica uma pequena quantidade de latência em troca de um débito e uma velocidade muito melhores.
Como testar fugas de DNS
Uma forma rápida e fiável de verificar a configuração do DNS é utilizar dnsleaktest.com. Siga estes passos:
- Limpe a cache do navegador e, se possível, a cache DNS do dispositivo.
- Ligue-se à VPN.
- Execute o teste de fugas de DNS no site para verificar se existem consultas DNS a sair do túnel VPN. Se os resultados mostrarem servidores DNS próximos do router cliente em vez dos configurados pelo servidor VPN, poderão ser necessários mais ajustes.
Definições de DNS recomendadas:
Configuração da VPN WireGuard
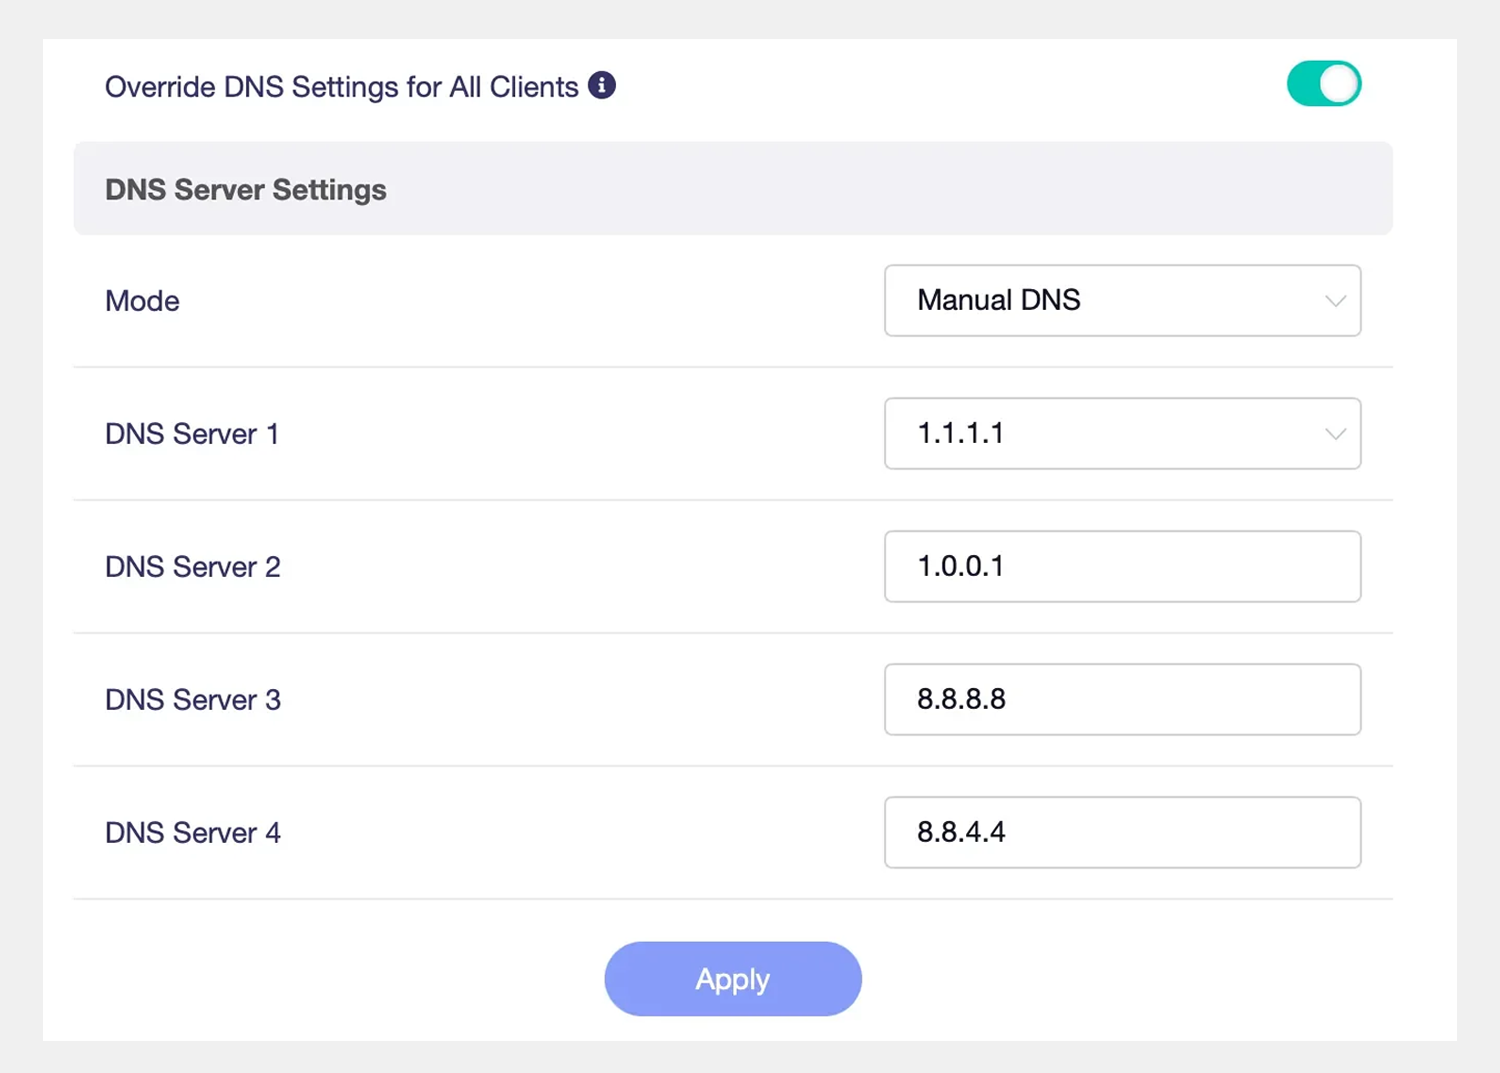
Para obter a melhor segurança e desempenho, recomendamos as seguintes definições de DNS no router servidor:
- Fornecedor de DNS: evite o DNS fornecido pelo operador de Internet para proteger a privacidade.
- Cloudflare DNS (1.1.1.1): conhecido pelo desempenho rápido e pela baixa latência.
- Alternativa de reserva: utilize Google DNS (8.8.8.8) como opção secundária, se necessário.
Exemplo de definições de DNS do router servidor:
Ativar Remote Access LAN
Se precisar de acesso remoto, tem de ativar a funcionalidade Remote Access LAN no servidor VPN:
-
Clique em «Options» em WireGuard VPN Server

-
Ative Remote Access LAN para permitir que os
dispositivos acedam remotamente à rede do servidor VPN.

Configuração do DNS do router cliente para WireGuard
Para melhorar ainda mais o desempenho do DNS, altere a configuração do cliente WireGuard para apontar diretamente para o IP do servidor VPN:
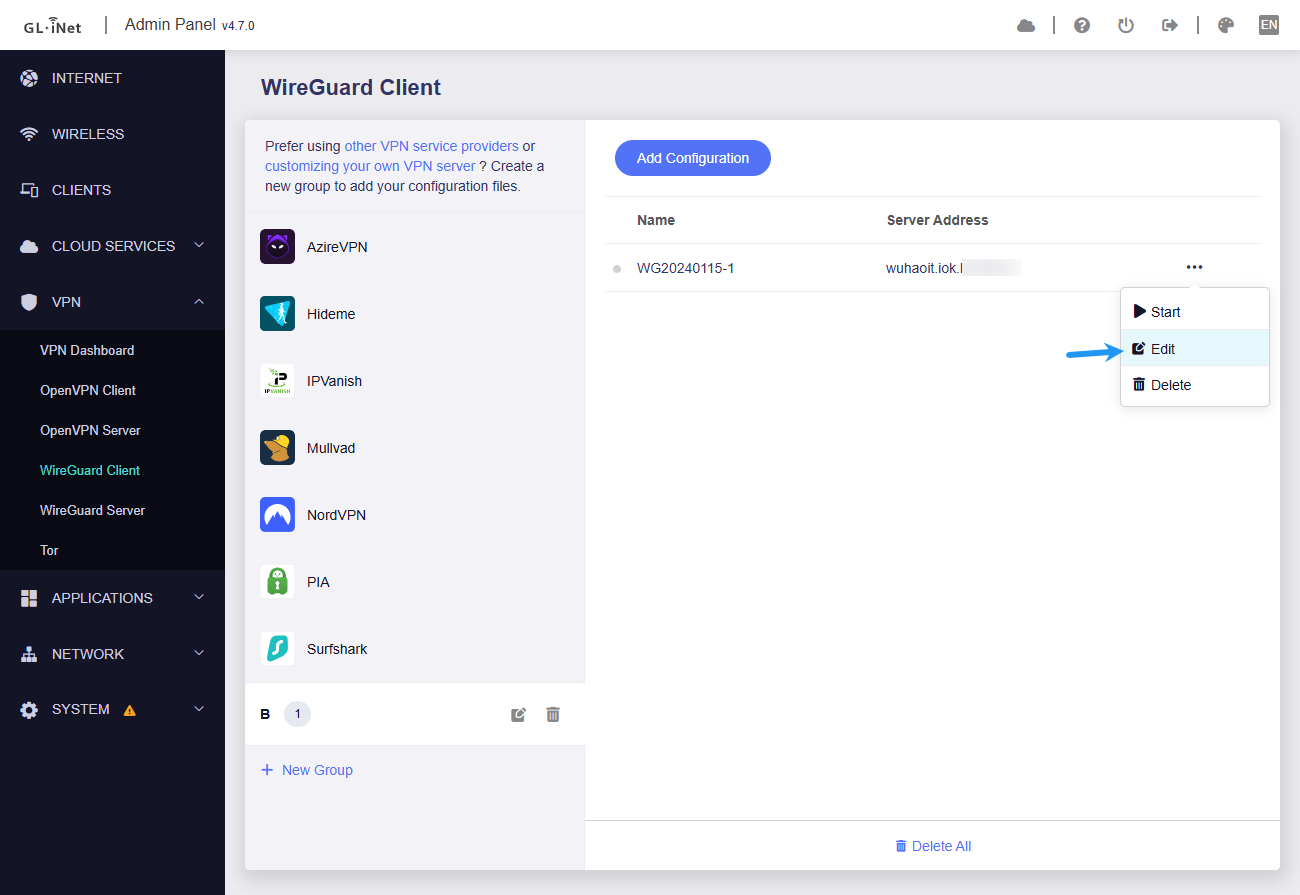
- Aceda a WireGuard Client no router GL.iNet.
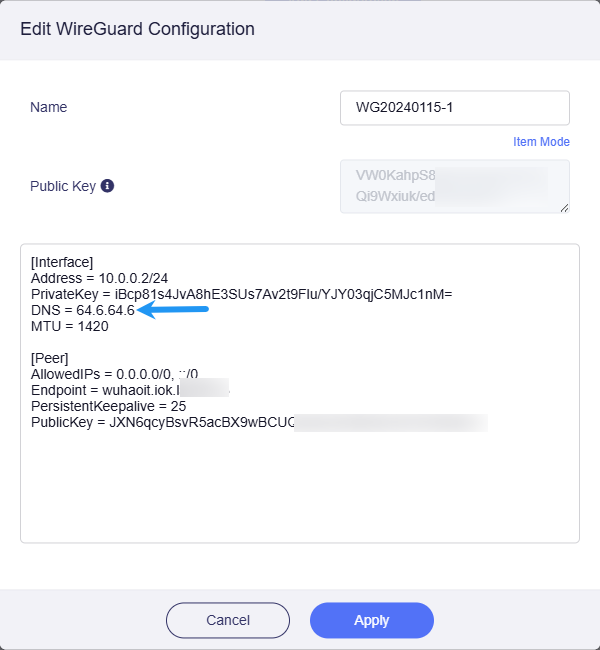
- Edite o ficheiro de configuração e defina o campo DNS = com o IP do servidor VPN, por exemplo, 10.0.0.1 ou 10.1.0.1.
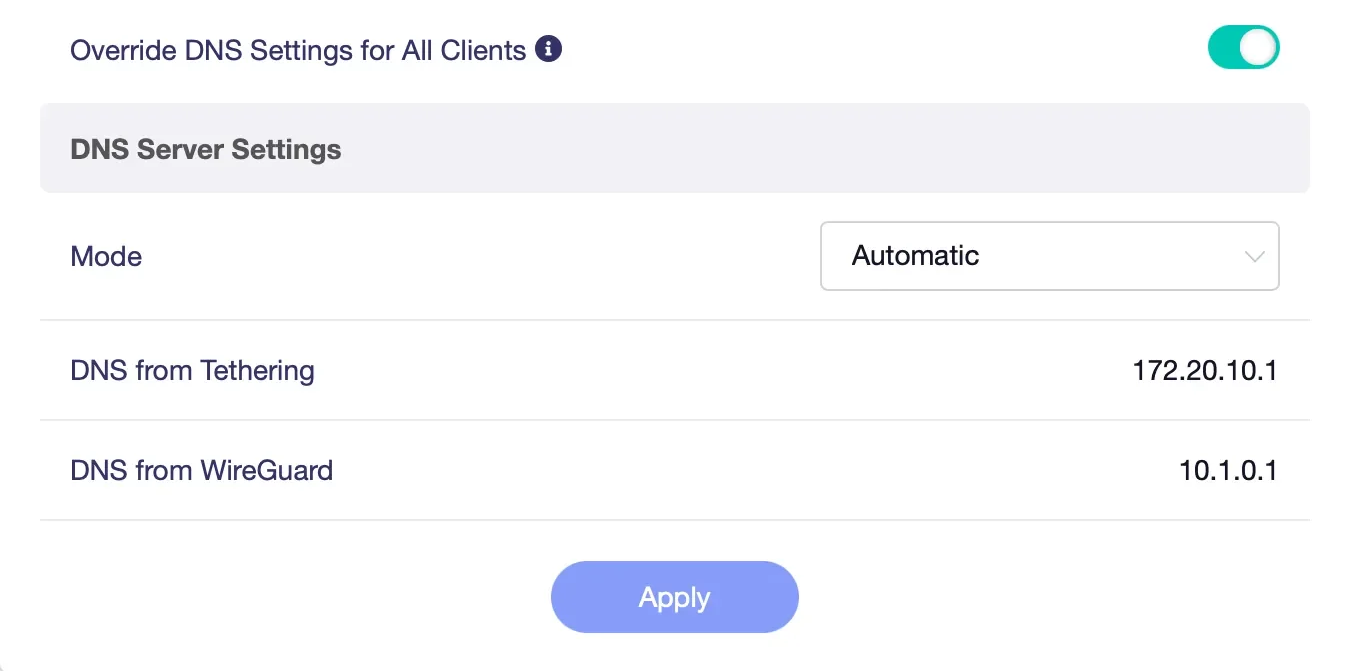
- Defina DNS Mode como «Automatic» para garantir que a cache DNS do servidor VPN é utilizada antes de encaminhar as consultas para servidores DNS externos.
Exemplo de definições de DNS do router cliente:
Configuração do DNS do Tailscale
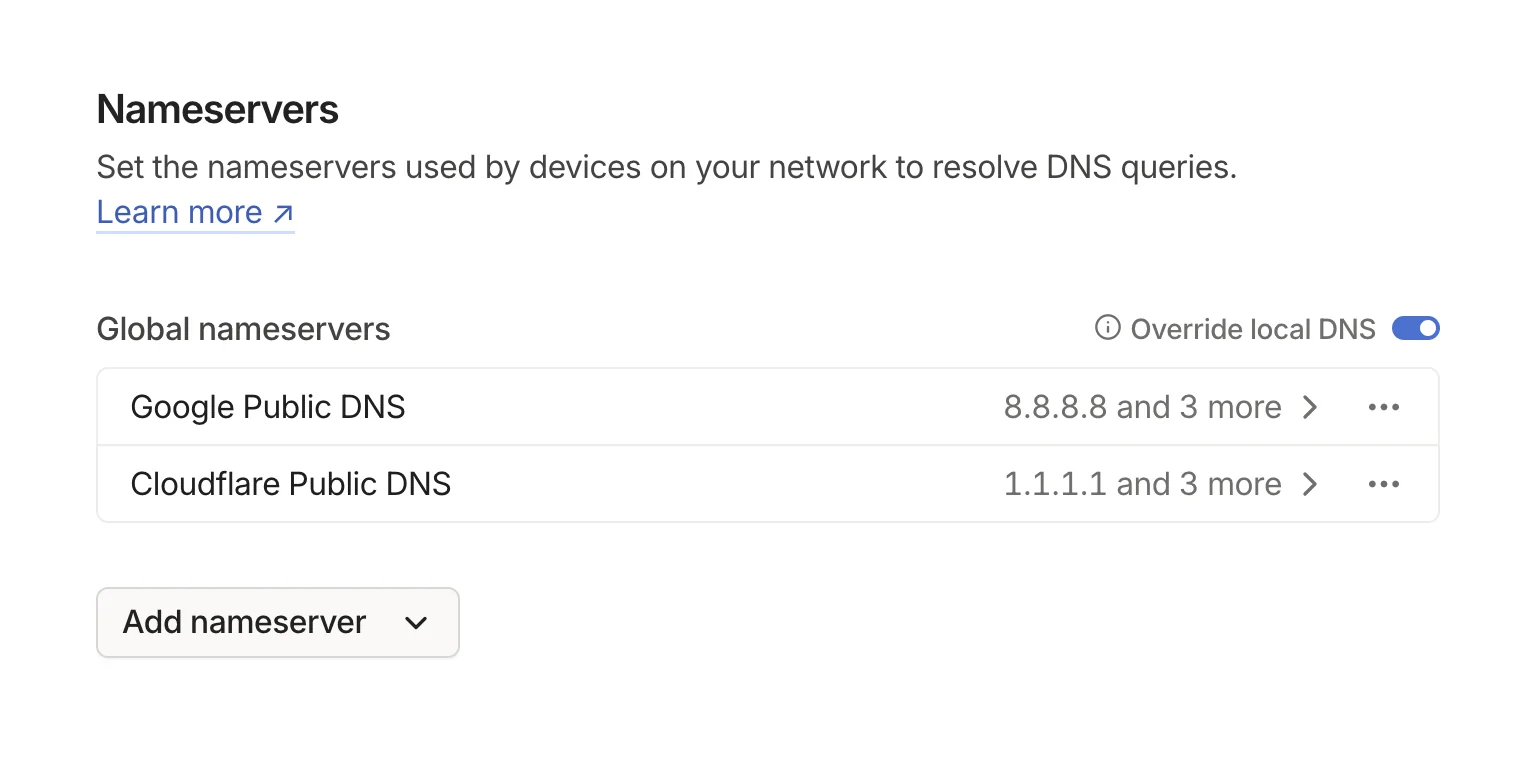
O Tailscale encaminha automaticamente as consultas DNS através da sua infraestrutura segura, mas pode substituir este comportamento por definições de DNS personalizadas:
- Abra a consola de administração do Tailscale.
- Defina o DNS preferencial como Cloudflare (1.1.1.1) ou Google DNS (8.8.8.8).
- Nos routers cliente, mude para Manual Mode e introduza as mesmas definições de DNS para obter maior consistência.
Exemplo de definições de DNS do Tailscale:
Conclusão
Utilizar as definições de DNS adequadas e verificar a configuração garante uma experiência de trabalho remoto fluida e segura. Quer prefira WireGuard ou Tailscale, configurar corretamente o DNS evita fugas, melhora a privacidade e aumenta o desempenho da rede. Tome a iniciativa de executar regularmente testes de fugas de DNS e ajuste as definições para obter os melhores resultados. Com os routers GL.iNet, gerir as definições de VPN e DNS torna-se simples, ajudando-o a manter a produtividade e a segurança, onde quer que trabalhe.
Sobre o autor
Adam é natural da Virgínia, apaixonado por viagens internacionais e licenciado em Engenharia Eletrotécnica pela Virginia Tech. É engenheiro de soluções e responsável por uma unidade do centro de atendimento da GL.iNet, além de criador do The Wired Nomad, um recurso para nómadas digitais. Pode contactá-lo através do seu site.
About GL.iNet
Founded in 2010, GL.iNet is a leading provider of innovative routers and networking solutions. From compact travel routers to cutting-edge remote KVMs, GL.iNet delivers award-winning networking technology designed for performance and security.
GL.iNet gives people and organizations the power to connect with confidence. By putting control in the hands of users, GL.iNet supports the productivity and collaboration that shape a Good Life.