Zaawansowana kontrola VPN i redundantne zabezpieczenia
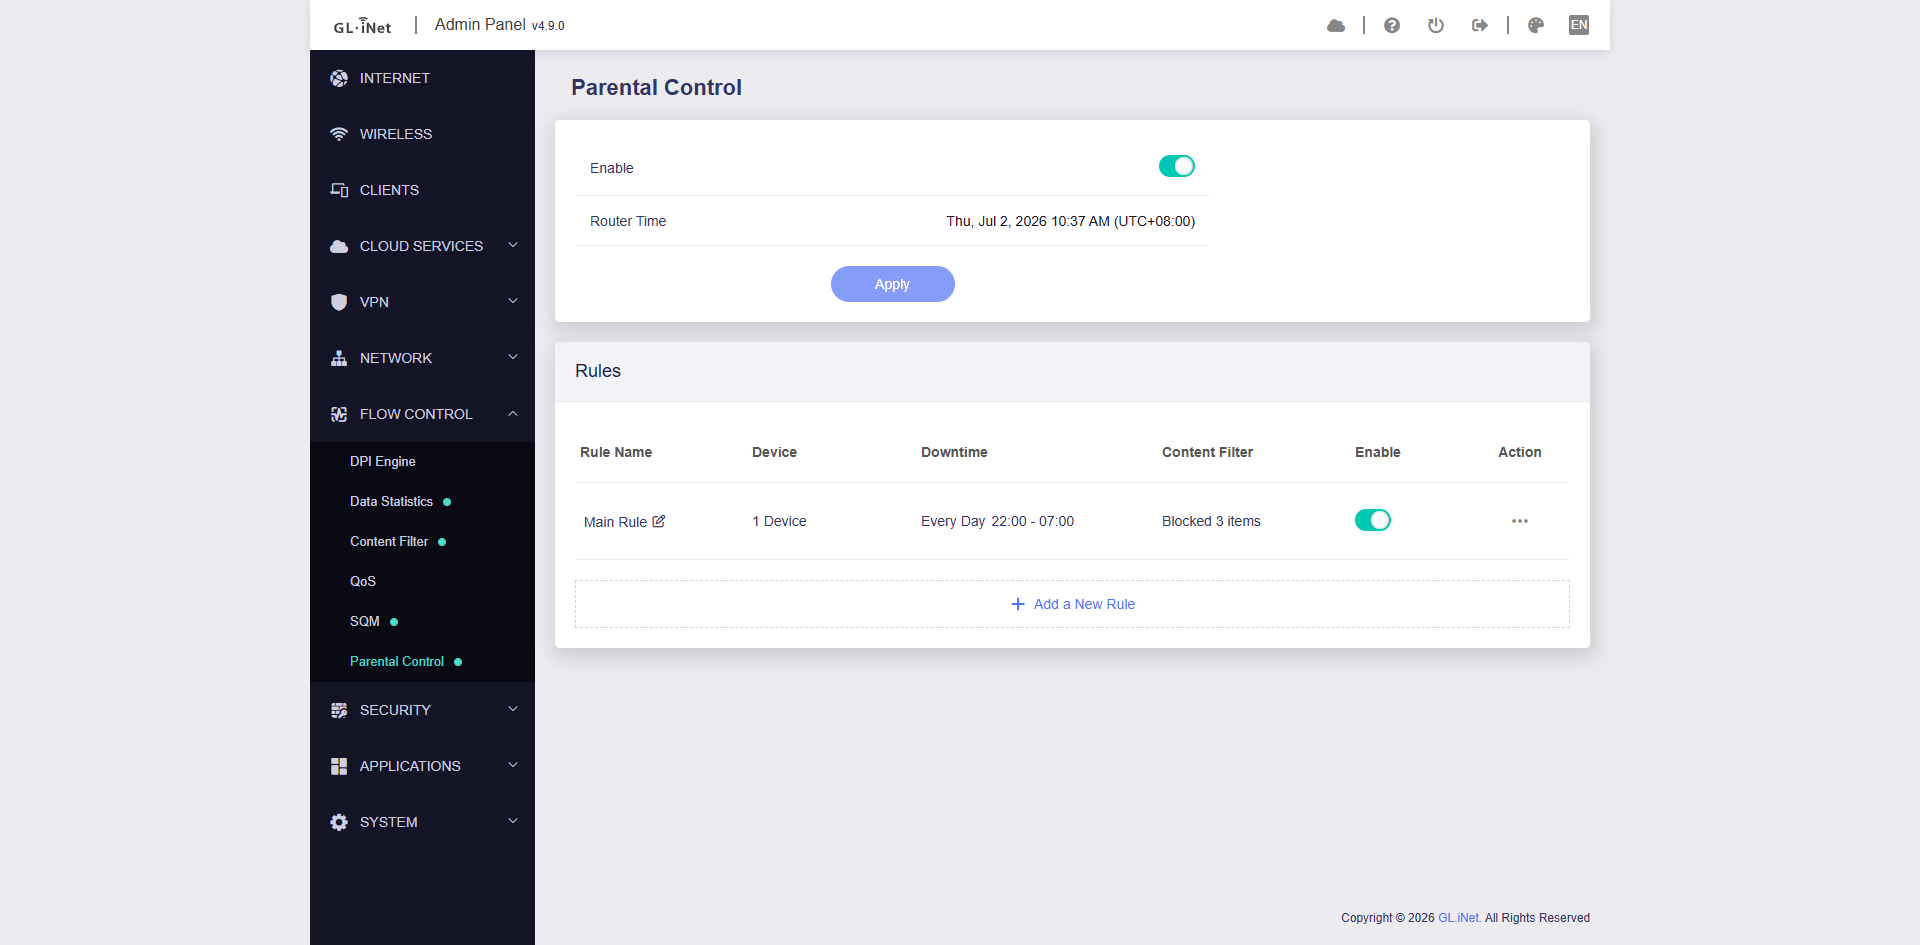
Jasne zasady tunelowania VPN poprawiają bezpieczeństwo sieci. Oprogramowanie układowe v4.9 wprowadza nowe, bardziej przewidywalne zasady grupowania tuneli, zapewniając wyraźniejszą kontrolę nad tym, który ruch przechodzi przez dany tunel VPN.
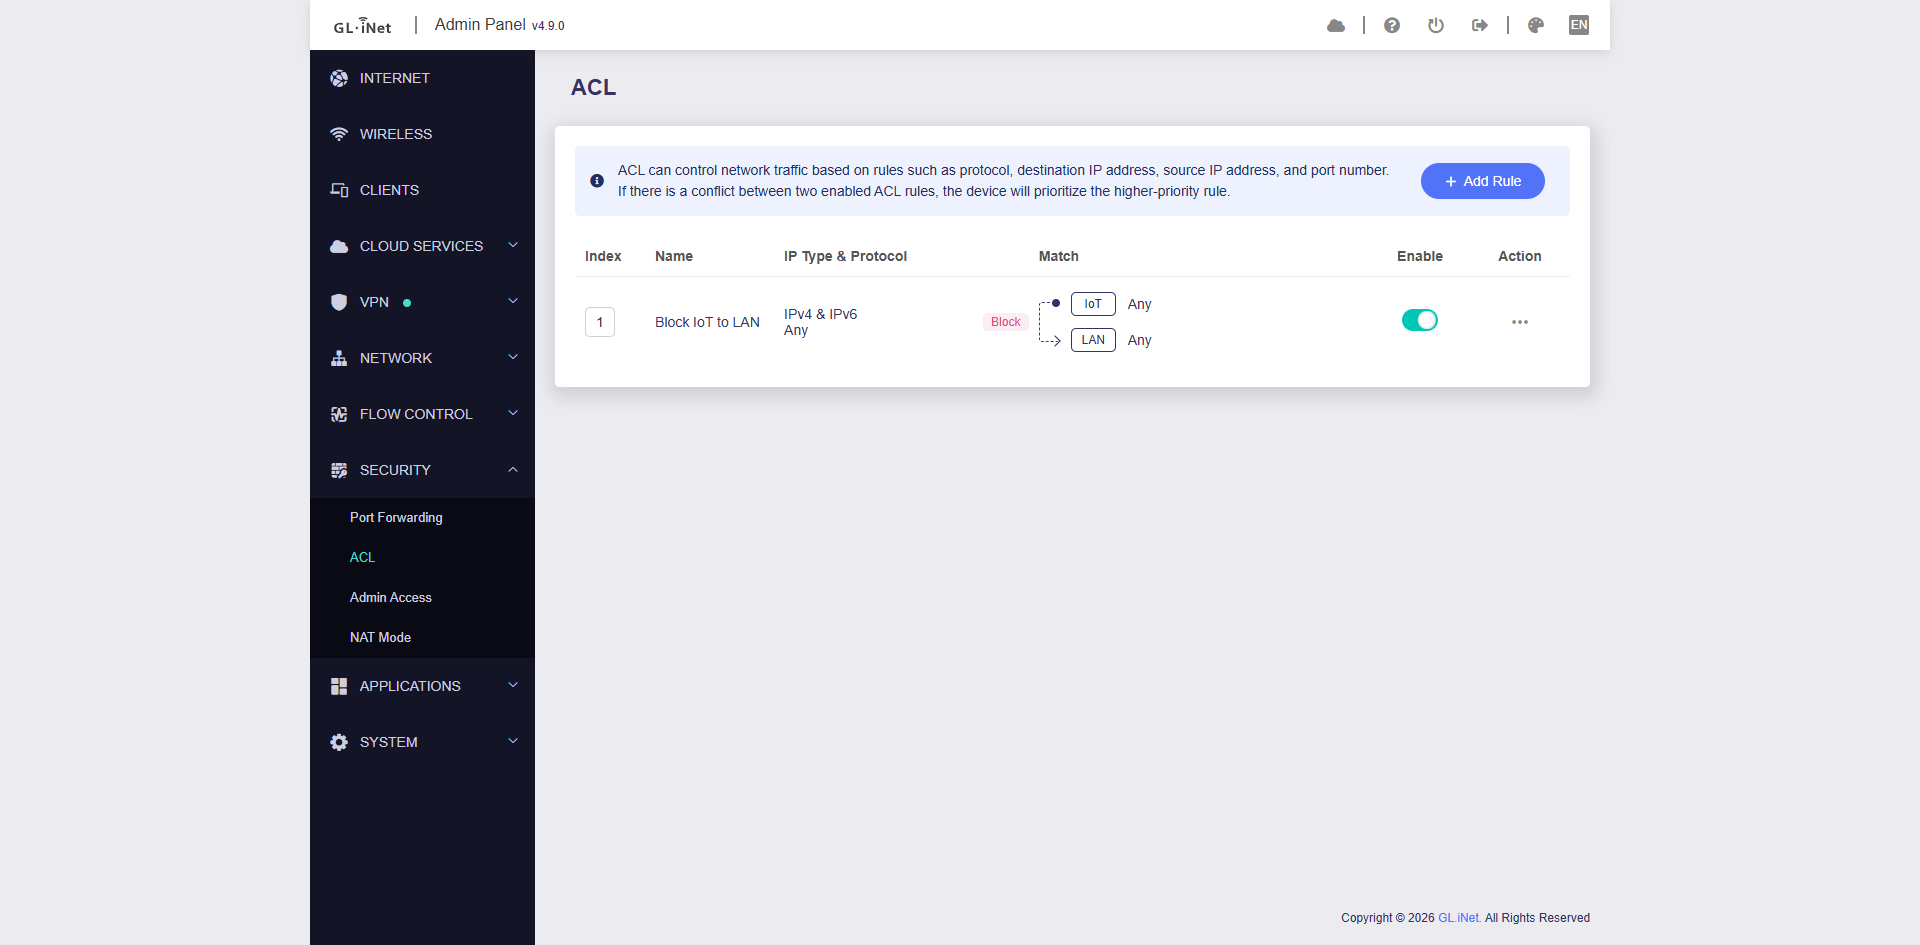
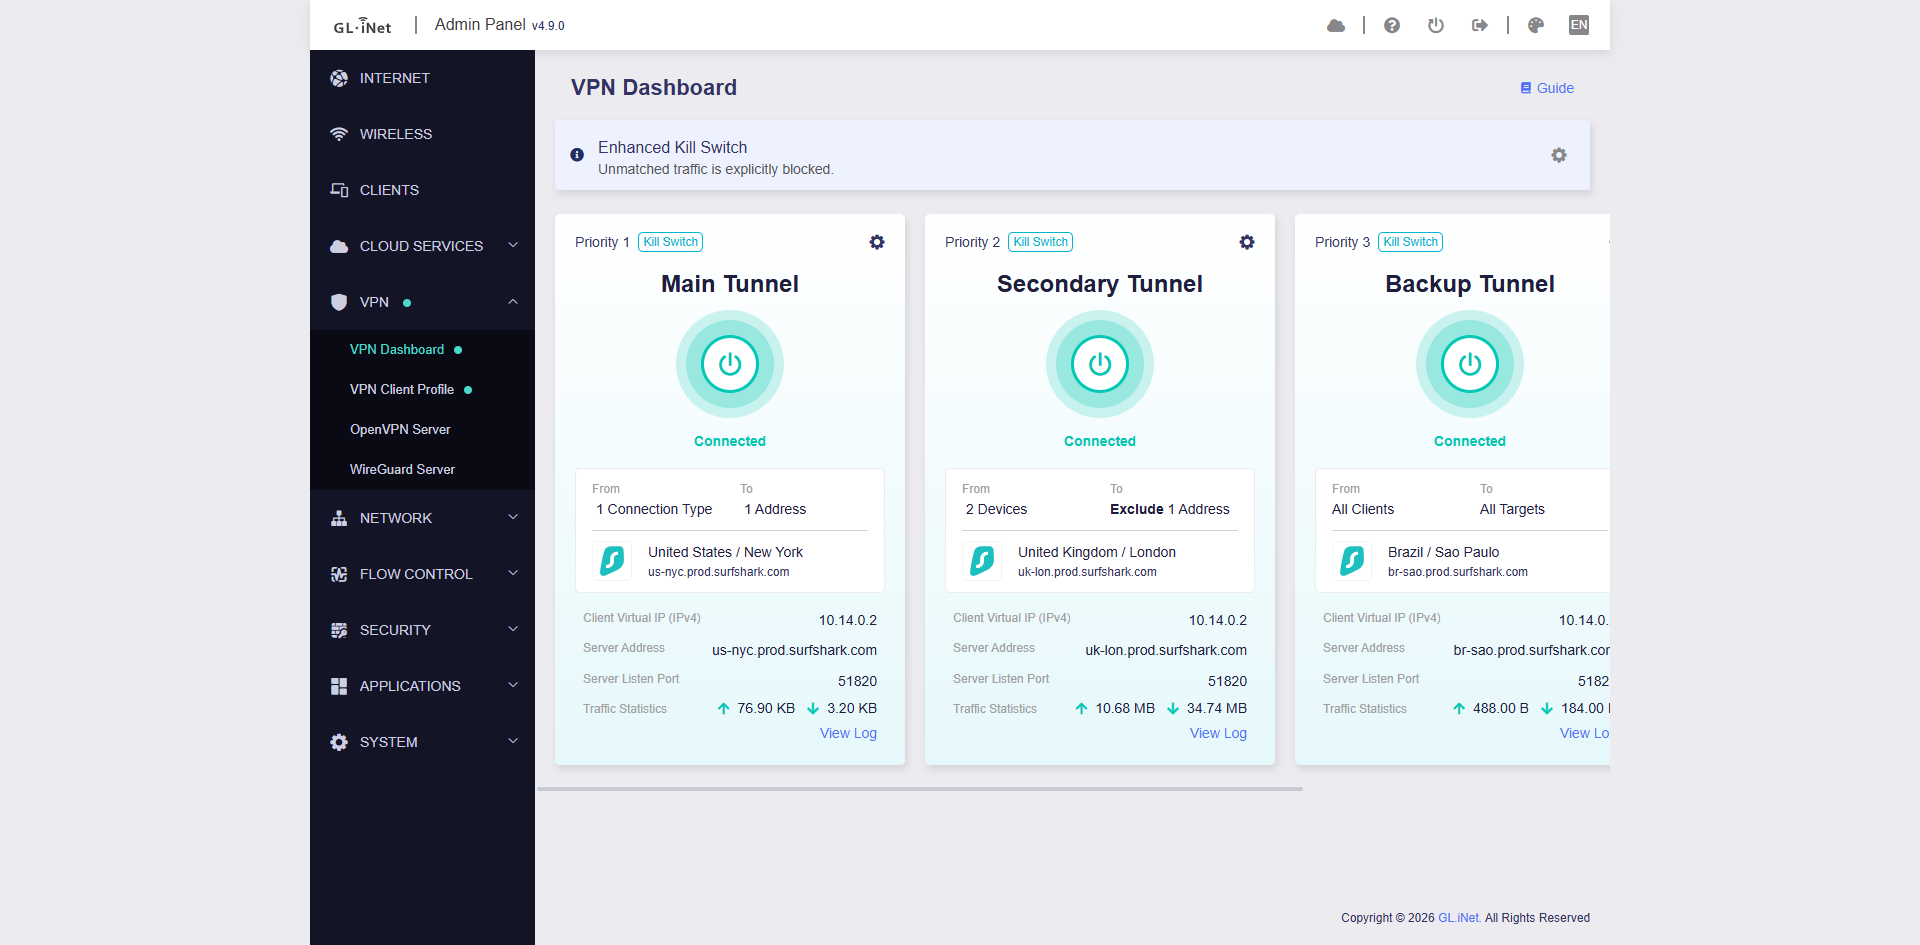
- Odizolowane grupy tuneli zapewniają, że ruch pozostaje ściśle w obrębie każdej grupy tuneli.
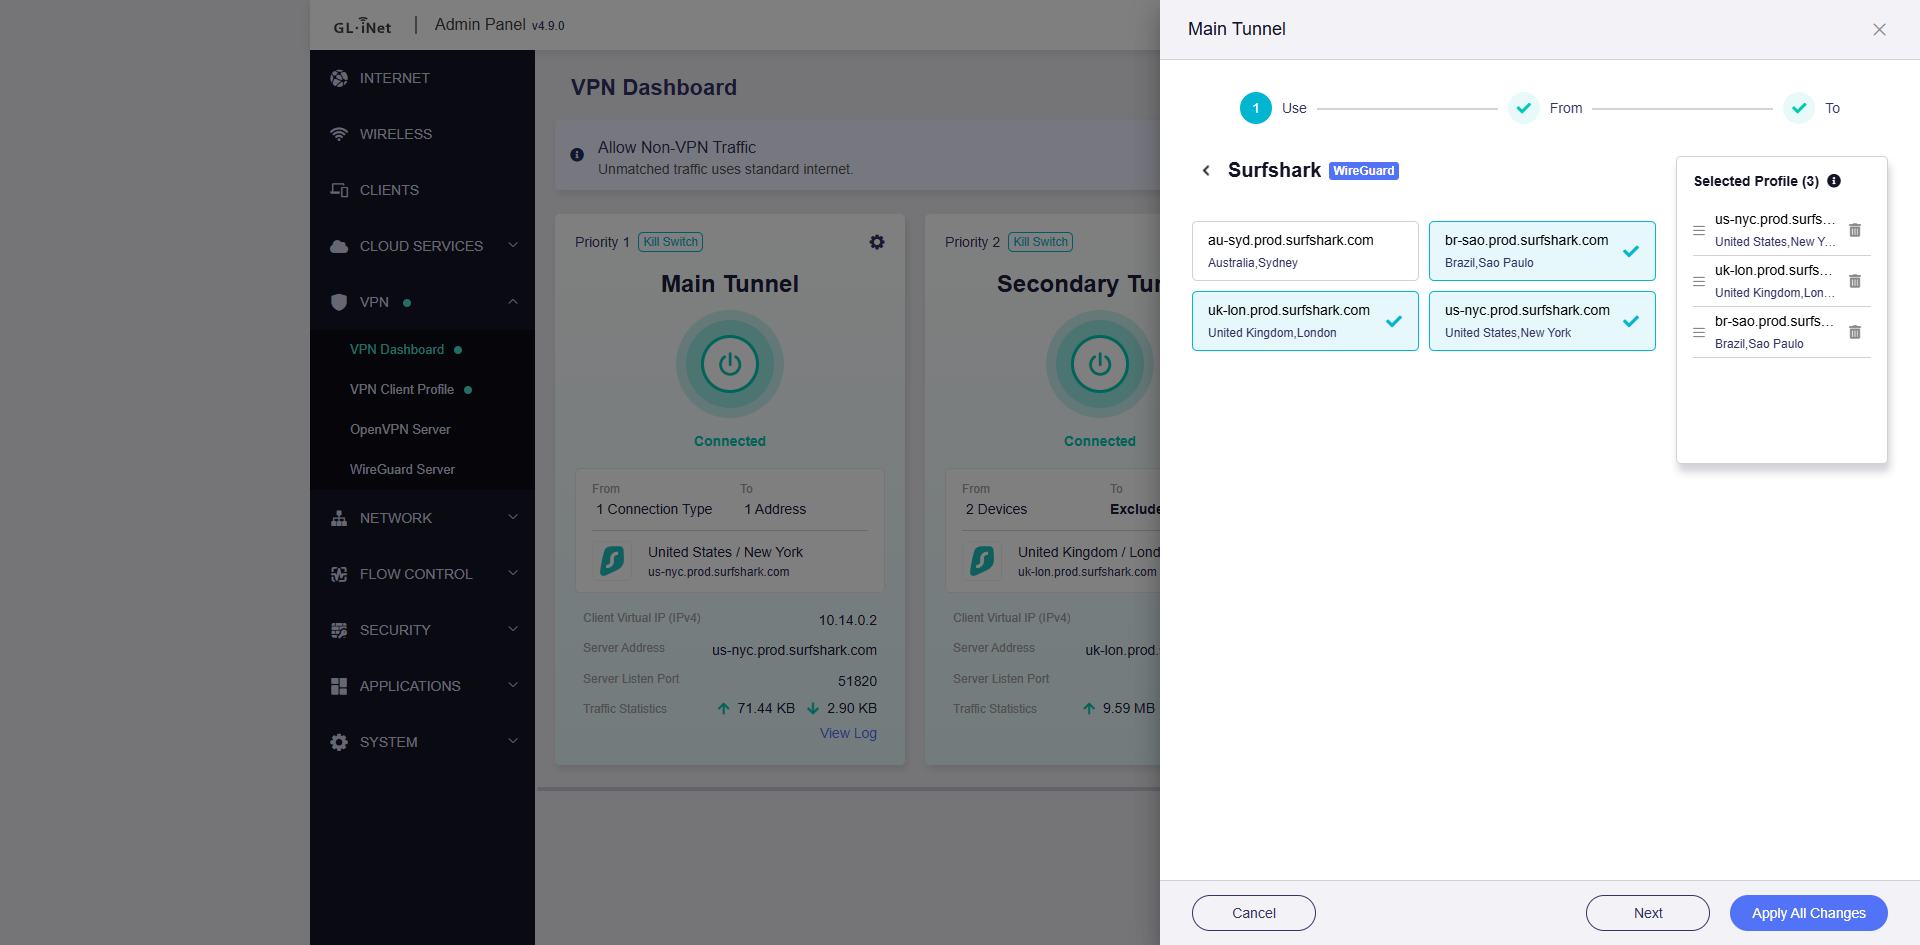
- Przełączanie awaryjne wielu profili w grupach automatycznie przełącza profile w razie awarii.
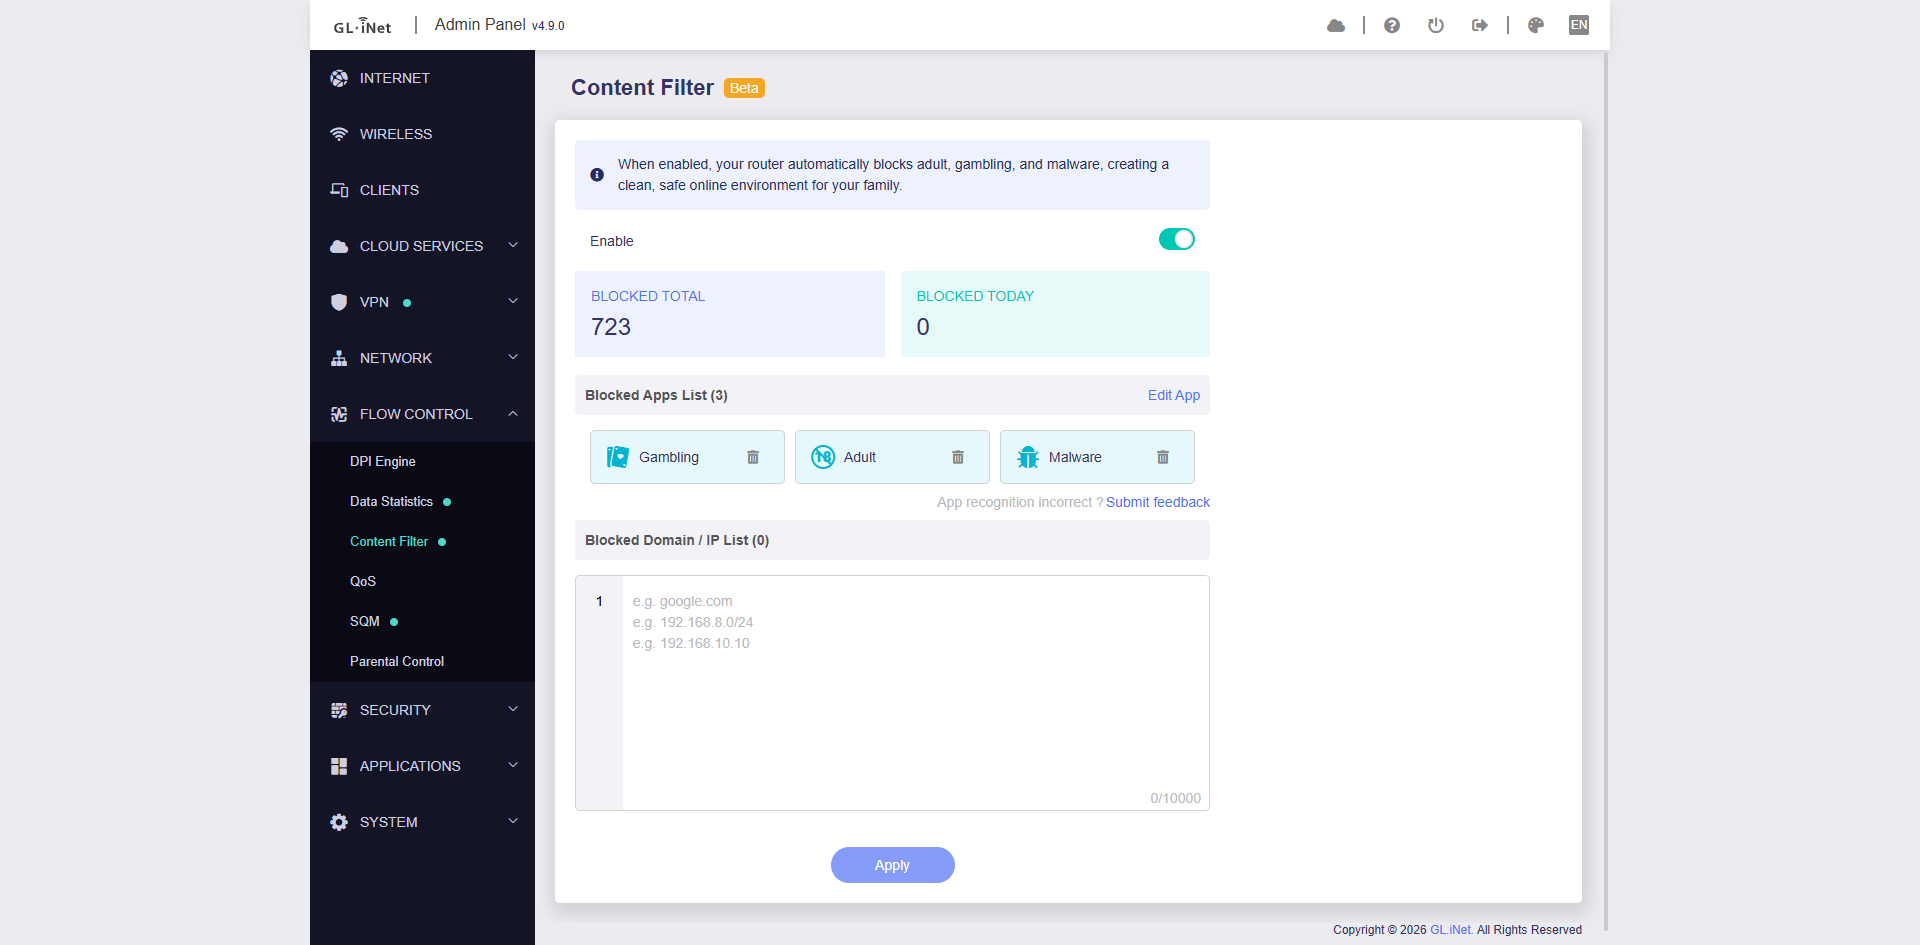
- Redundantne funkcje Kill Switch pozwalają blokować cały niezabezpieczony ruch na poziomie grupy lub globalnie.
Odizolowane grupy tuneli
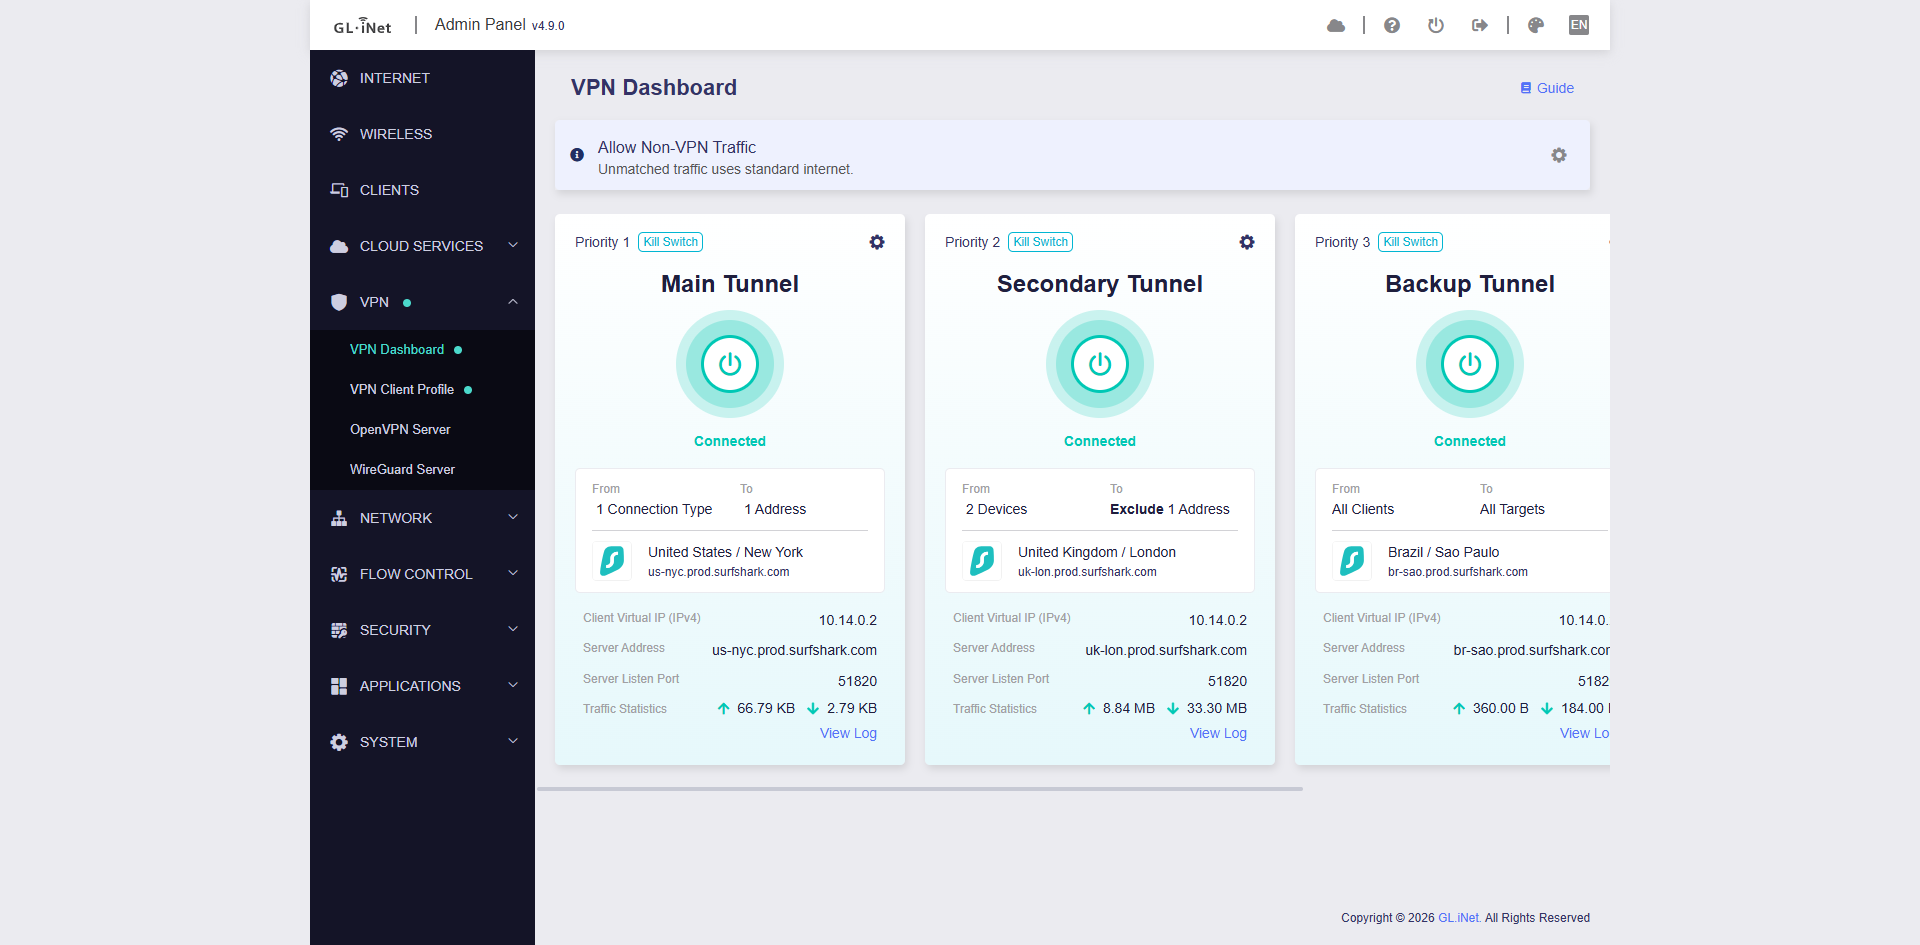
Przełączanie awaryjne wielu profili
Redundantne funkcje Kill Switch
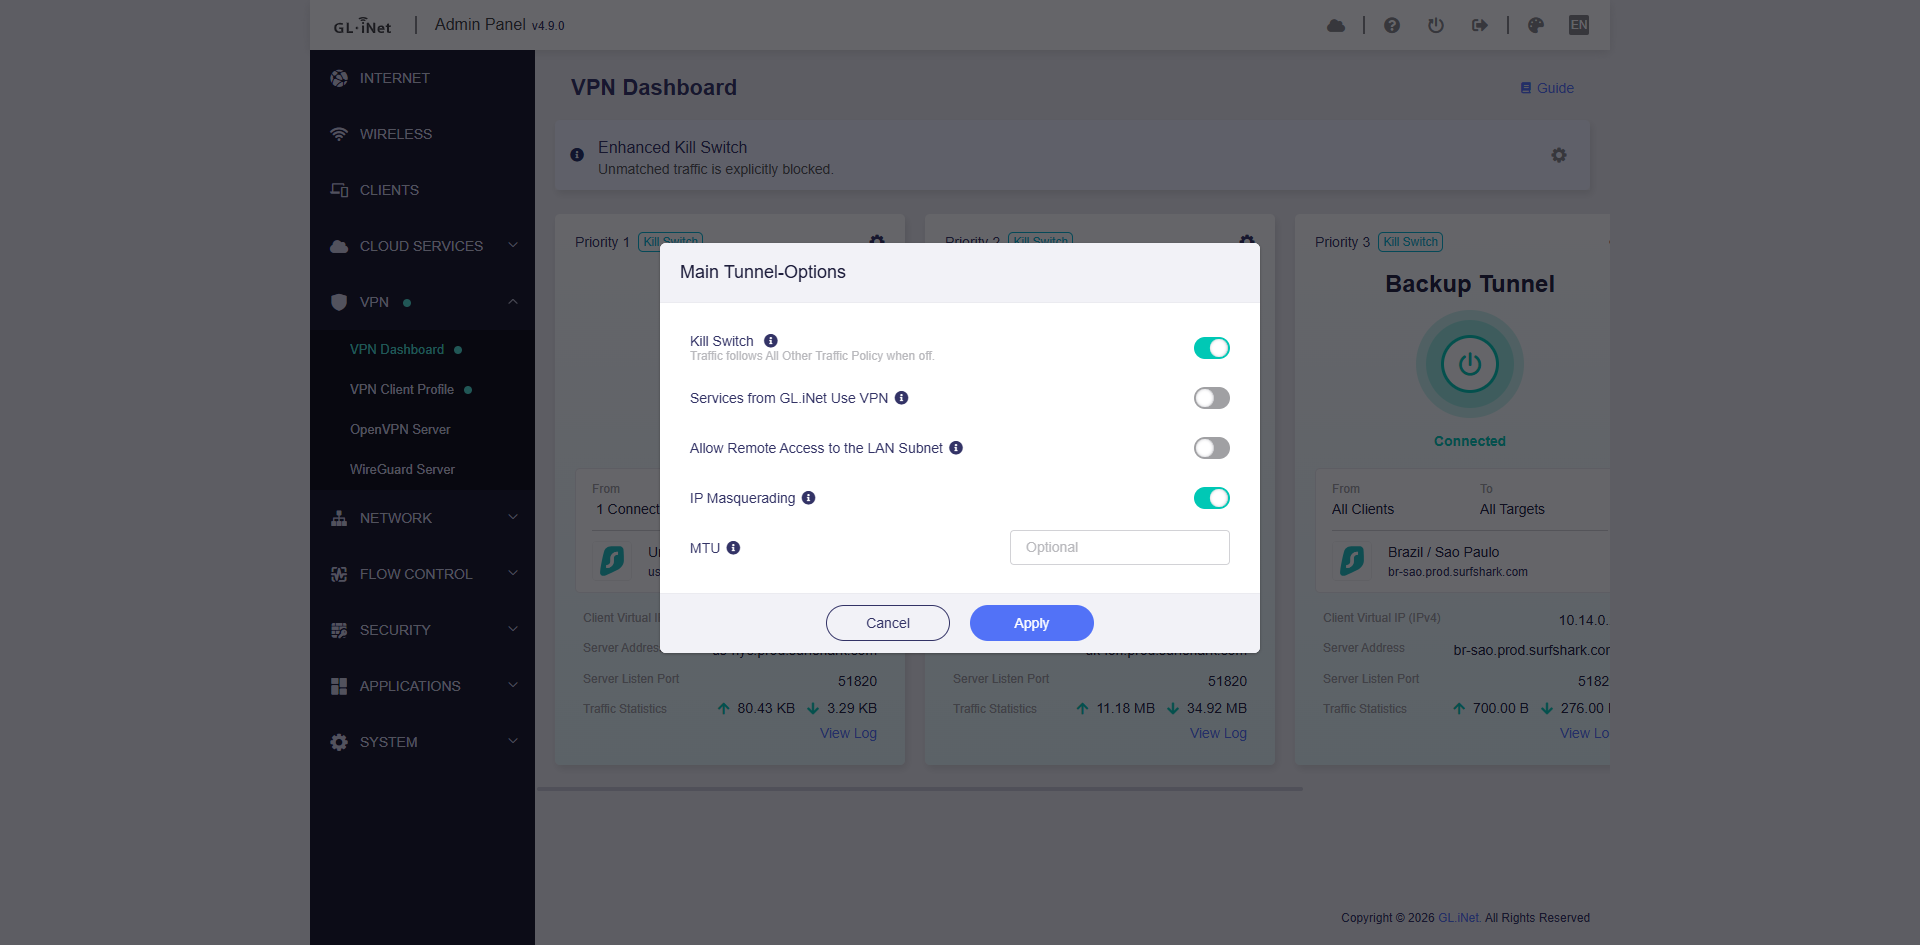
Ważne: reset Kill Switch VPN: ze względu na duże zmiany w logice przełączania awaryjnego tuneli VPN (nowy Isolated Group Mode), Kill Switch wszystkich tuneli VPN zostanie domyślnie włączony po aktualizacji, aby chronić ruch w nowej architekturze.