


Test wycieków DNS i zalecane ustawienia do pracy zdalnej
Dla osób pracujących zdalnie z routerami GL.iNet ochrona przed wyciekiem DNS jest kluczowa, zwłaszcza przy VPN takich jak WireGuard lub Tailscale. Wyciek DNS może naruszyć prywatność, ujawniając rzeczywistą lokalizację lub przeglądane strony. Niepomyślny test wycieków DNS oznacza, że zapytania DNS wychodzą poza tunel VPN i wskazują serwery DNS z lokalnego obszaru klienta zamiast skonfigurowanych przez VPN. Choć aktywne monitorowanie ruchu DNS nie jest pewne, zawsze warto zachować ostrożność i bezpieczeństwo.
Dlaczego DNS jest ważny dla bezpieczeństwa VPN
Serwery DNS zamieniają nazwy stron na adresy IP. Są rozmieszczone na całym świecie, a wyciek DNS może ujawnić lokalizację nawet podczas używania VPN, wysyłając żądania poza tunel VPN. WireGuard domyślnie używa pełnego tunelu VPN, więc nie powinno do tego dochodzić, szczególnie przy włączonej opcji „Block Non-VPN Traffic” na routerze klienta.
Odległość do DNS: czy ma znaczenie?
Jak rozumieć odległość do DNS: Najbliższy serwer DNS może być oddalony o setki mil, ale nie musi to być problemem, jeśli znajduje się w tym samym kraju co domowy serwer. Nie niepokój się więc, jeśli DNS nie jest bardzo blisko lokalizacji serwera.
Optymalizacja DNS: opóźnienia a przepustowość
Niezależnie od ustawień DNS urządzenia klienckiego WireGuard ruch DNS będzie tunelowany i korzystał z serwerów DNS najbliższych lokalizacji Twojego serwera WireGuard. Jeśli jednak ustawisz IP DNS w pliku konfiguracji na IP serwera WireGuard zgodnie z dalszą instrukcją, użyjesz odpowiedzi z pamięci podręcznej i unikniesz dwóch pełnych wymian z serwerem. Korzystanie z DNS serwera zamiast lokalnego DNS klienta oznacza niewielki wzrost opóźnień w zamian za znacznie lepszą przepustowość i szybkość.
Jak sprawdzić wycieki DNS
Szybkim i niezawodnym sposobem weryfikacji DNS jest dnsleaktest.com. Wykonaj następujące kroki:
- Wyczyść pamięć podręczną przeglądarki, a jeśli to możliwe, również pamięć DNS urządzenia.
- Połącz się z VPN.
- Uruchom test wycieków DNS na stronie, aby sprawdzić, czy zapytania DNS wychodzą poza tunel VPN. Jeśli wyniki wskazują serwery DNS blisko routera klienta zamiast skonfigurowanych na serwerze VPN, mogą być potrzebne dalsze zmiany.
Zalecane ustawienia DNS:
Konfiguracja WireGuard VPN
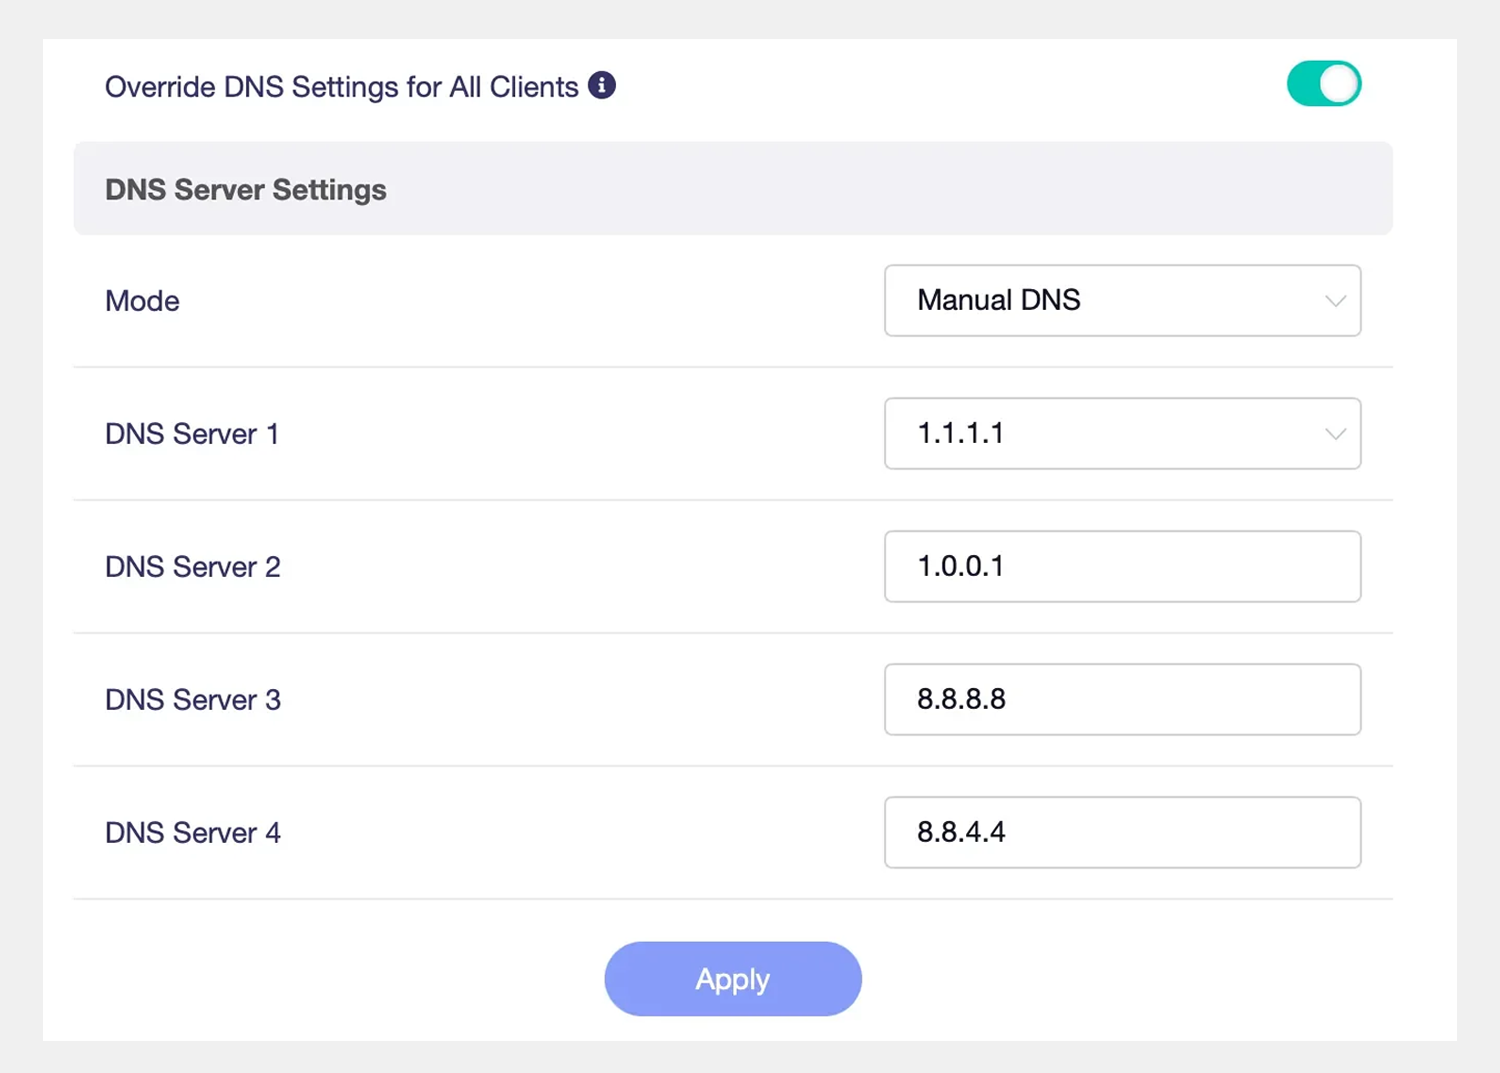
Dla optymalnego bezpieczeństwa i wydajności zalecamy następujące ustawienia DNS routera serwera:
- Dostawca DNS: unikaj DNS dostawcy Internetu, aby chronić prywatność.
- Cloudflare DNS (1.1.1.1): znany z szybkości i małych opóźnień.
- Łącze zapasowe: w razie potrzeby użyj Google DNS (8.8.8.8) jako drugiego serwera.
Przykładowe ustawienia DNS routera serwera:
Włączanie Remote Access LAN
Jeśli potrzebujesz zdalnego dostępu, włącz funkcję Remote Access LAN na serwerze VPN:
-
Kliknij „Options” w WireGuard VPN Server

-
Włącz Remote Access LAN, aby urządzenia mogły zdalnie uzyskiwać dostęp do
sieci serwera VPN.

Konfiguracja DNS routera klienta WireGuard
Aby dodatkowo poprawić wydajność DNS, zmień konfigurację klienta WireGuard tak, aby wskazywała bezpośrednio IP serwera VPN:
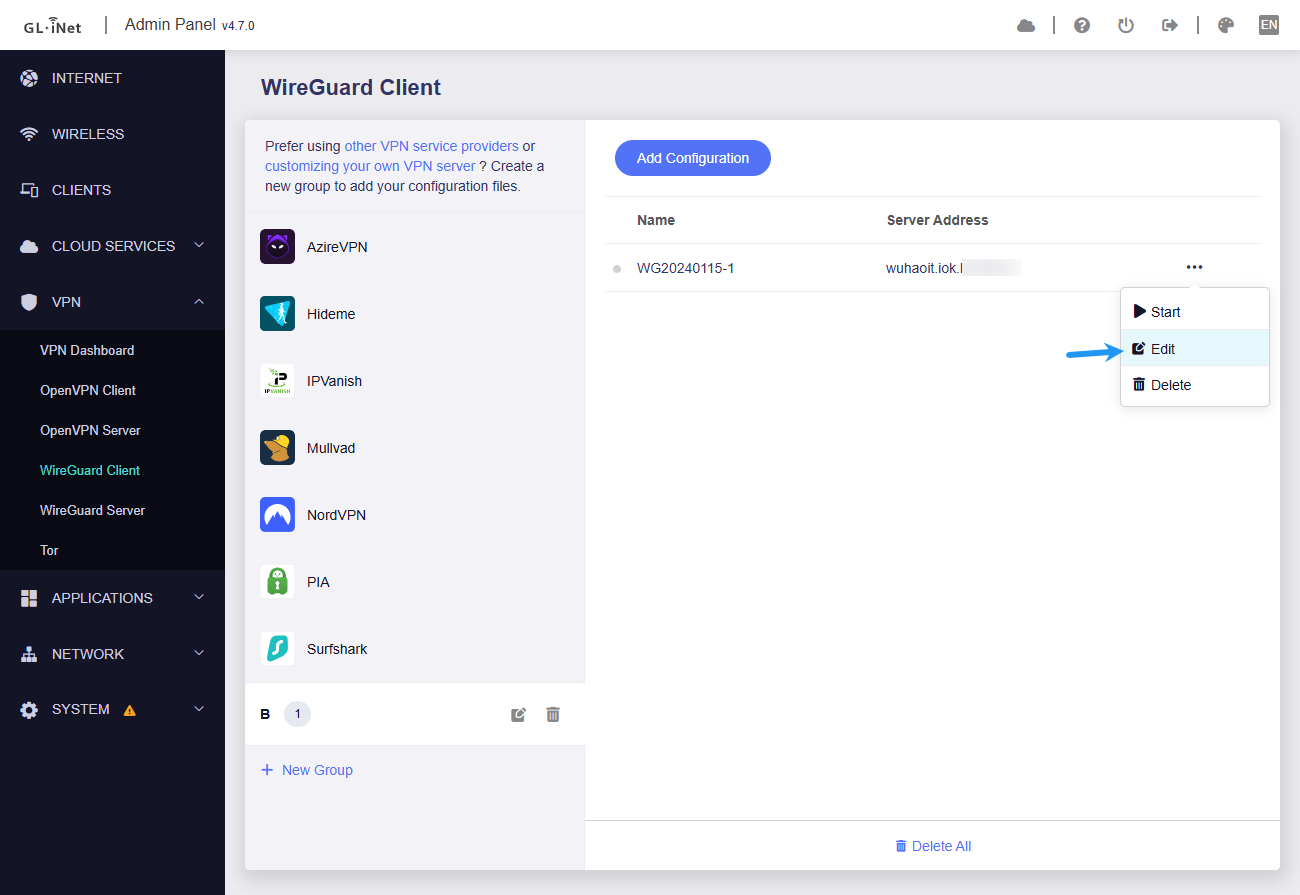
- Przejdź do WireGuard Client na routerze GL.iNet.
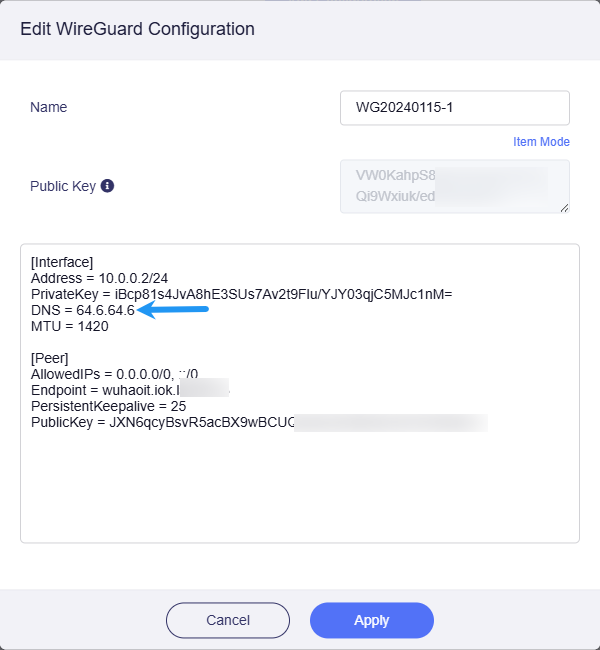
- Edytuj plik konfiguracji i ustaw pole DNS = na adres IP serwera VPN, na przykład 10.0.0.1 lub 10.1.0.1.
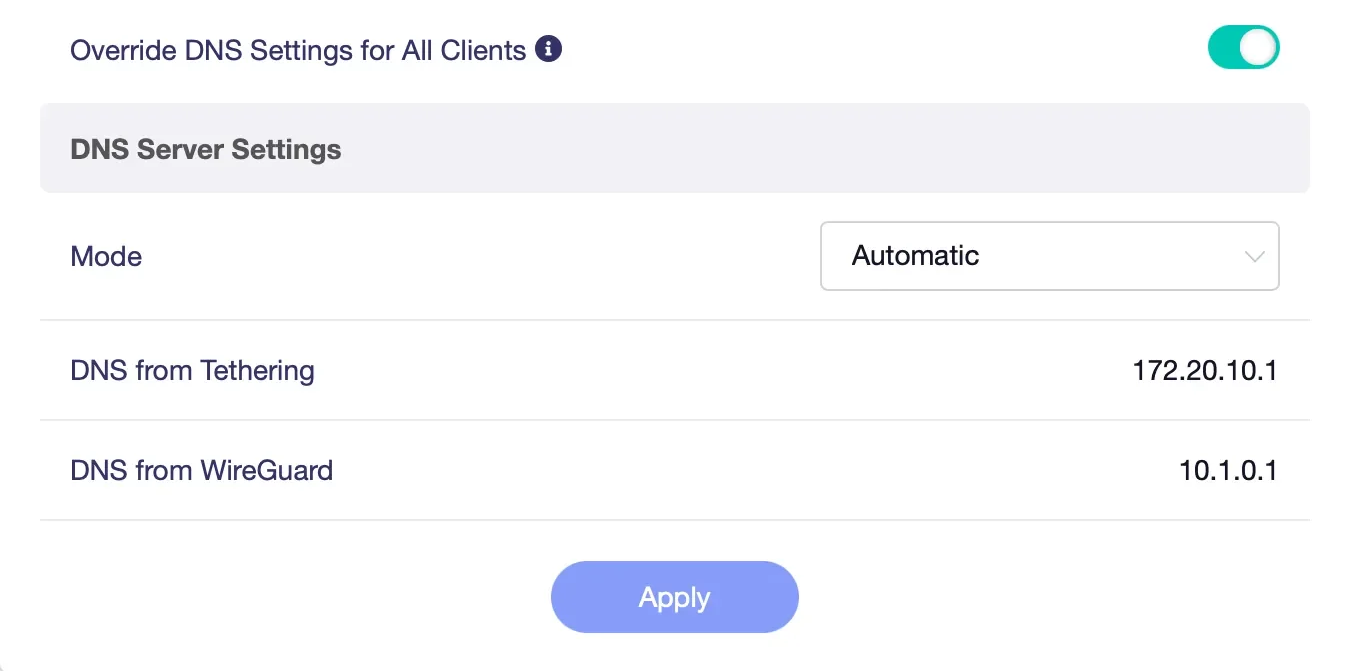
- Ustaw DNS Mode na „Automatic”, aby pamięć podręczna DNS serwera VPN była używana przed przekazywaniem zapytań do zewnętrznych serwerów DNS.
Przykładowe ustawienia DNS routera klienta:
Konfiguracja DNS Tailscale
Tailscale automatycznie kieruje zapytania DNS przez bezpieczną infrastrukturę, ale możesz zastąpić to własnymi ustawieniami DNS:
- Otwórz konsolę administracyjną Tailscale.
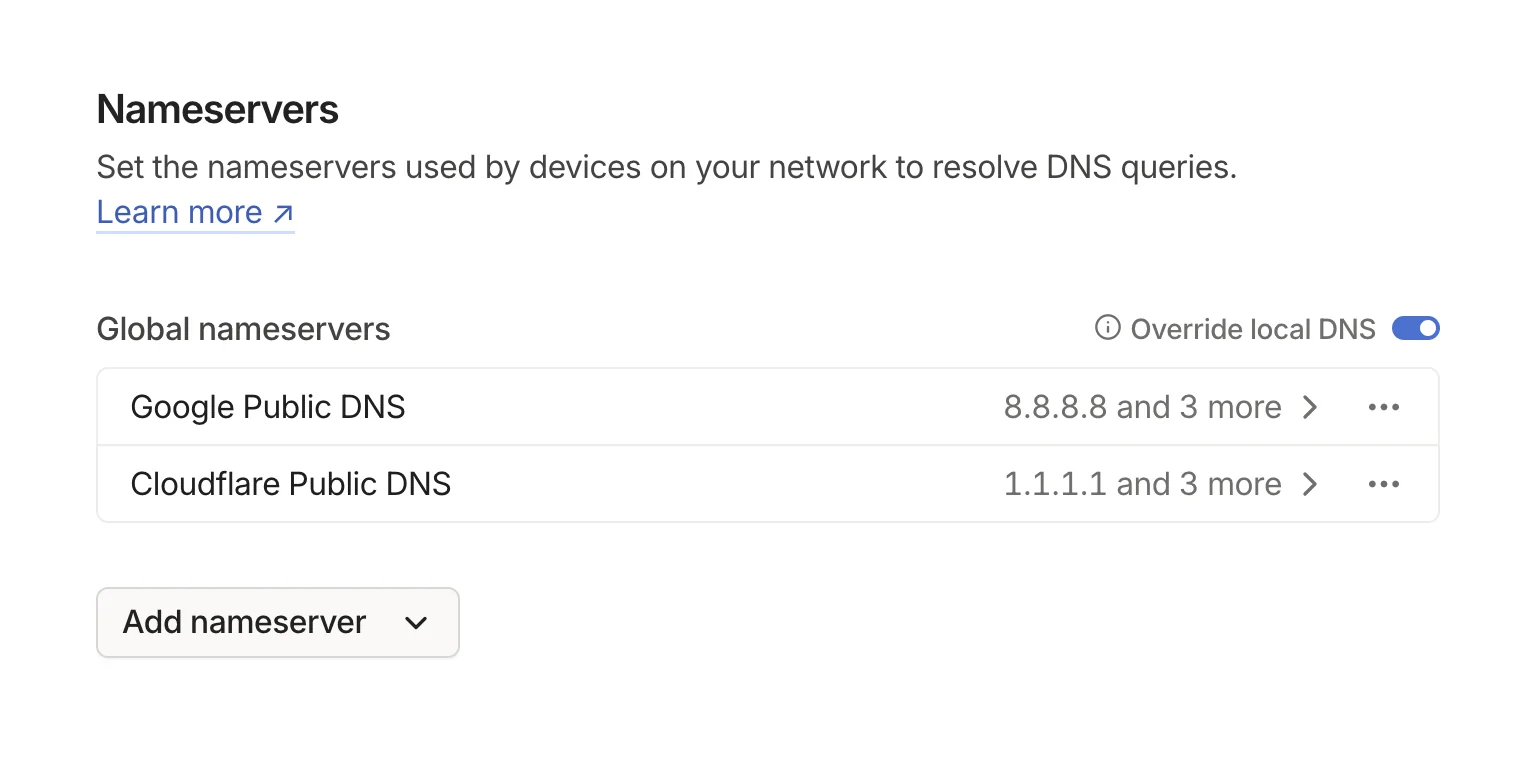
- Ustaw preferowany DNS na Cloudflare (1.1.1.1) lub Google DNS (8.8.8.8).
- Na routerach klienckich przełącz na Manual Mode i wpisz te same ustawienia DNS dla większej spójności.
Przykładowe ustawienia DNS Tailscale:
Podsumowanie
Właściwe ustawienia DNS i sprawdzenie konfiguracji zapewniają płynną, bezpieczną pracę zdalną. Niezależnie od tego, czy wybierasz WireGuard lub Tailscale, prawidłowy DNS zapobiega wyciekom, zwiększa prywatność i poprawia wydajność sieci. Regularnie testuj wycieki DNS i dopracowuj ustawienia dla najlepszych rezultatów. Routery GL.iNet ułatwiają zarządzanie VPN oraz DNS, zapewniając produktywność i bezpieczeństwo wszędzie, gdzie pracujesz.
O autorze
Adam pochodzi z Wirginii, pasjonuje się podróżami zagranicznymi i ukończył elektrotechnikę na Virginia Tech. Jest inżynierem rozwiązań oraz kierownikiem oddziału call center GL.iNet, a także twórcą The Wired Nomad, zasobu dla cyfrowych nomadów. Nawiąż z nim kontakt na jego stronie internetowej.
About GL.iNet
Founded in 2010, GL.iNet is a leading provider of innovative routers and networking solutions. From compact travel routers to cutting-edge remote KVMs, GL.iNet delivers award-winning networking technology designed for performance and security.
GL.iNet gives people and organizations the power to connect with confidence. By putting control in the hands of users, GL.iNet supports the productivity and collaboration that shape a Good Life.