Erweiterte VPN-Steuerung und redundante Sicherheit
Klare VPN-Tunnel-Richtlinien verbessern die Netzwerksicherheit. Firmware v4.9 führt eine neue, besser vorhersehbare Richtlinie für Tunnelgruppen ein, damit Sie präziser steuern können, welcher Datenverkehr über welchen VPN-Tunnel geleitet wird.
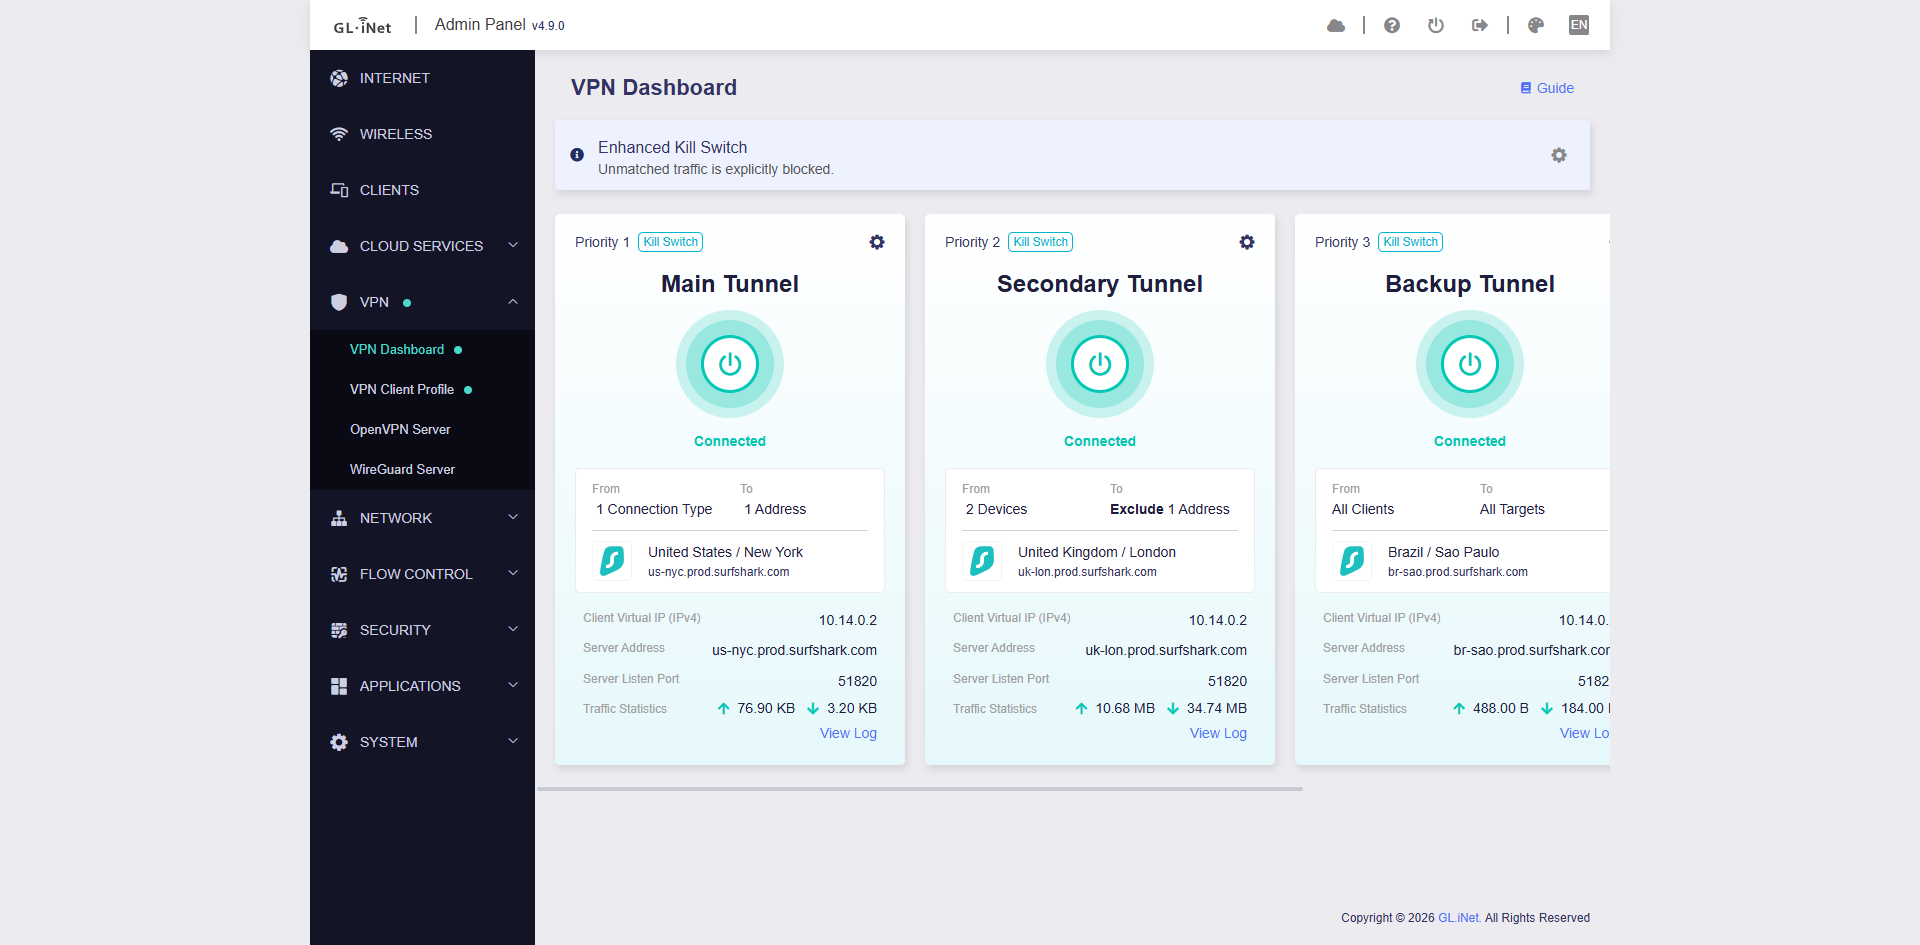
- Isolierte Tunnelgruppen stellen sicher, dass der Datenverkehr strikt innerhalb der jeweiligen Tunnelgruppe bleibt.
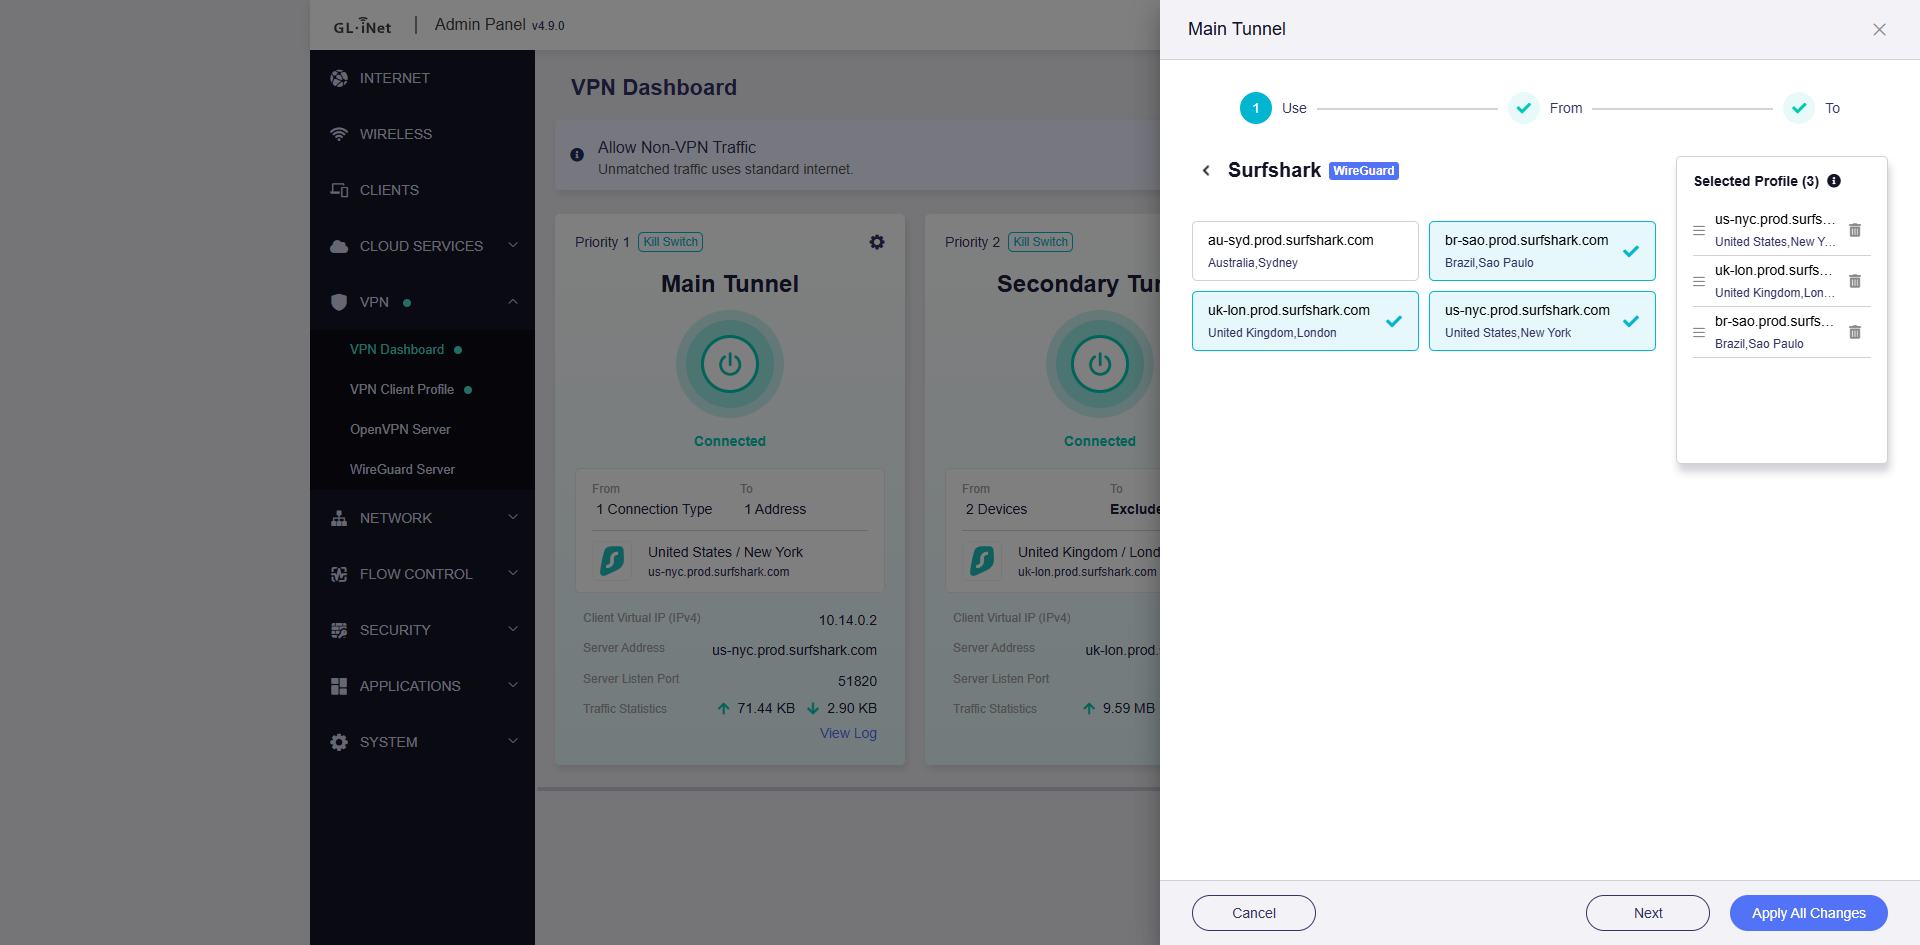
- Multi-Profil-Failover innerhalb von Gruppen wechselt bei Ausfällen automatisch zwischen Profilen.
- Redundante Kill Switches geben Ihnen die Kontrolle, gesamten nicht gesicherten Datenverkehr auf Gruppen- oder globaler Ebene zu blockieren.
Isolierte Tunnelgruppen
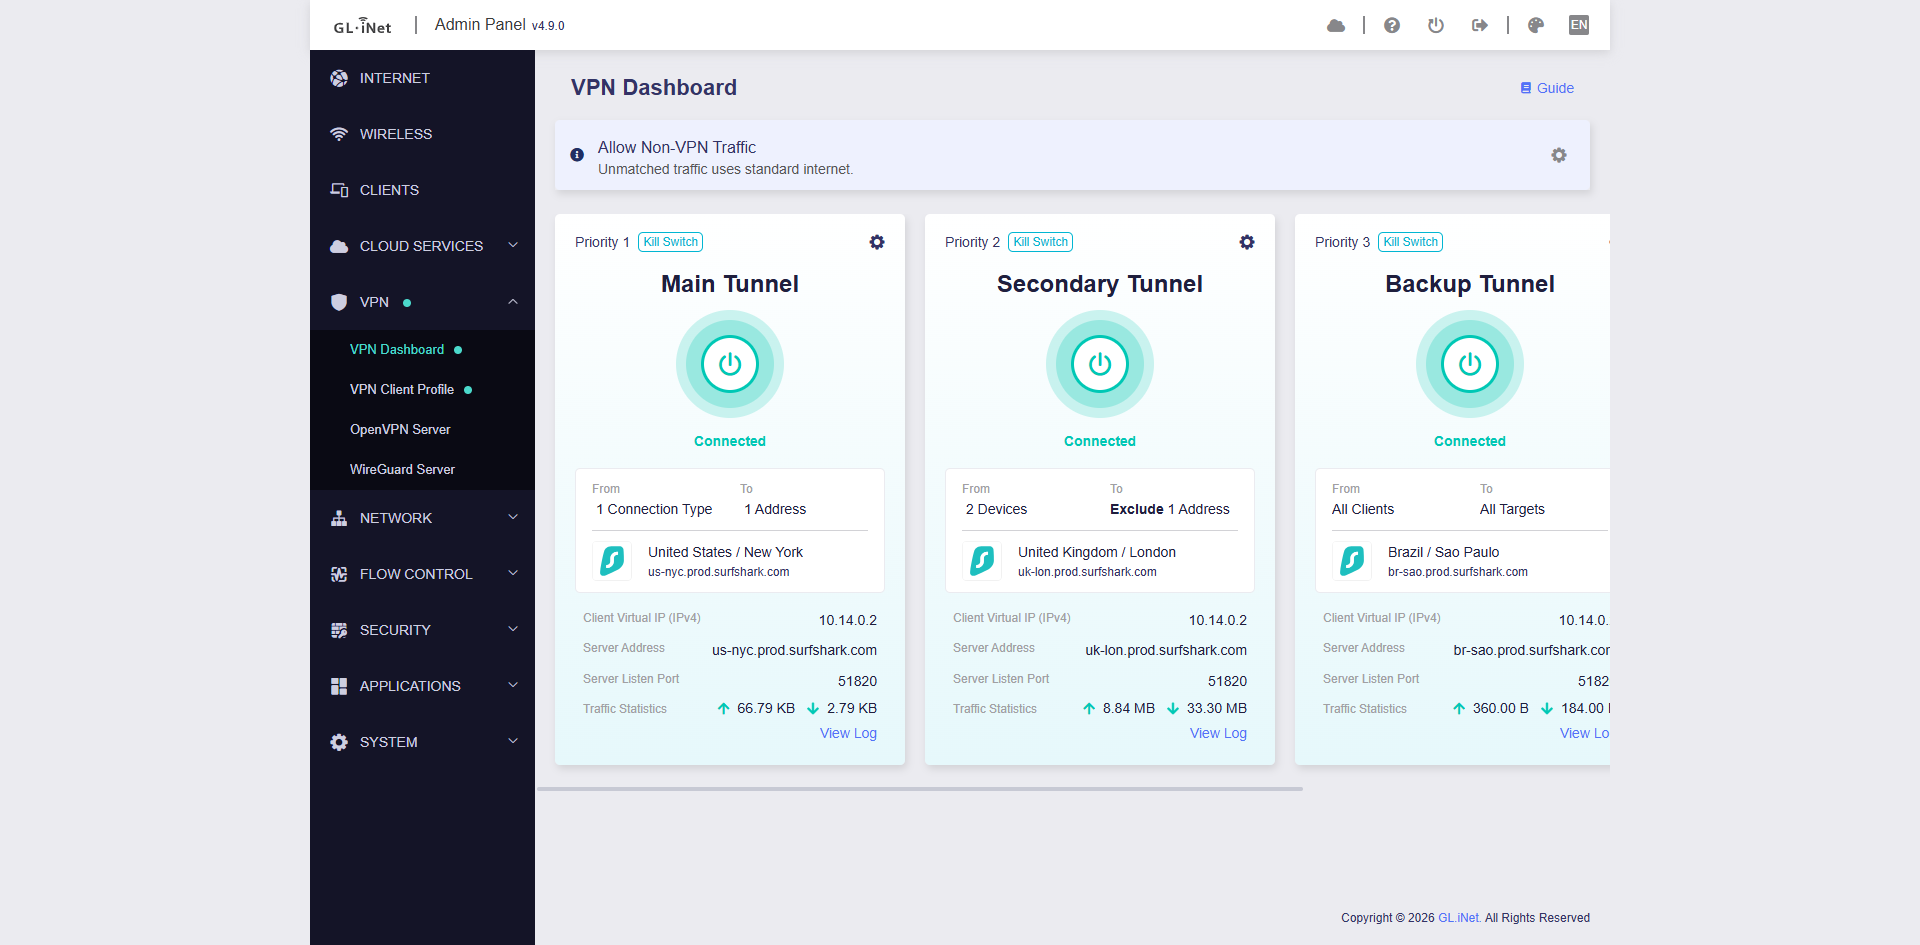
Multi-Profil-Failover
Redundante Kill Switches
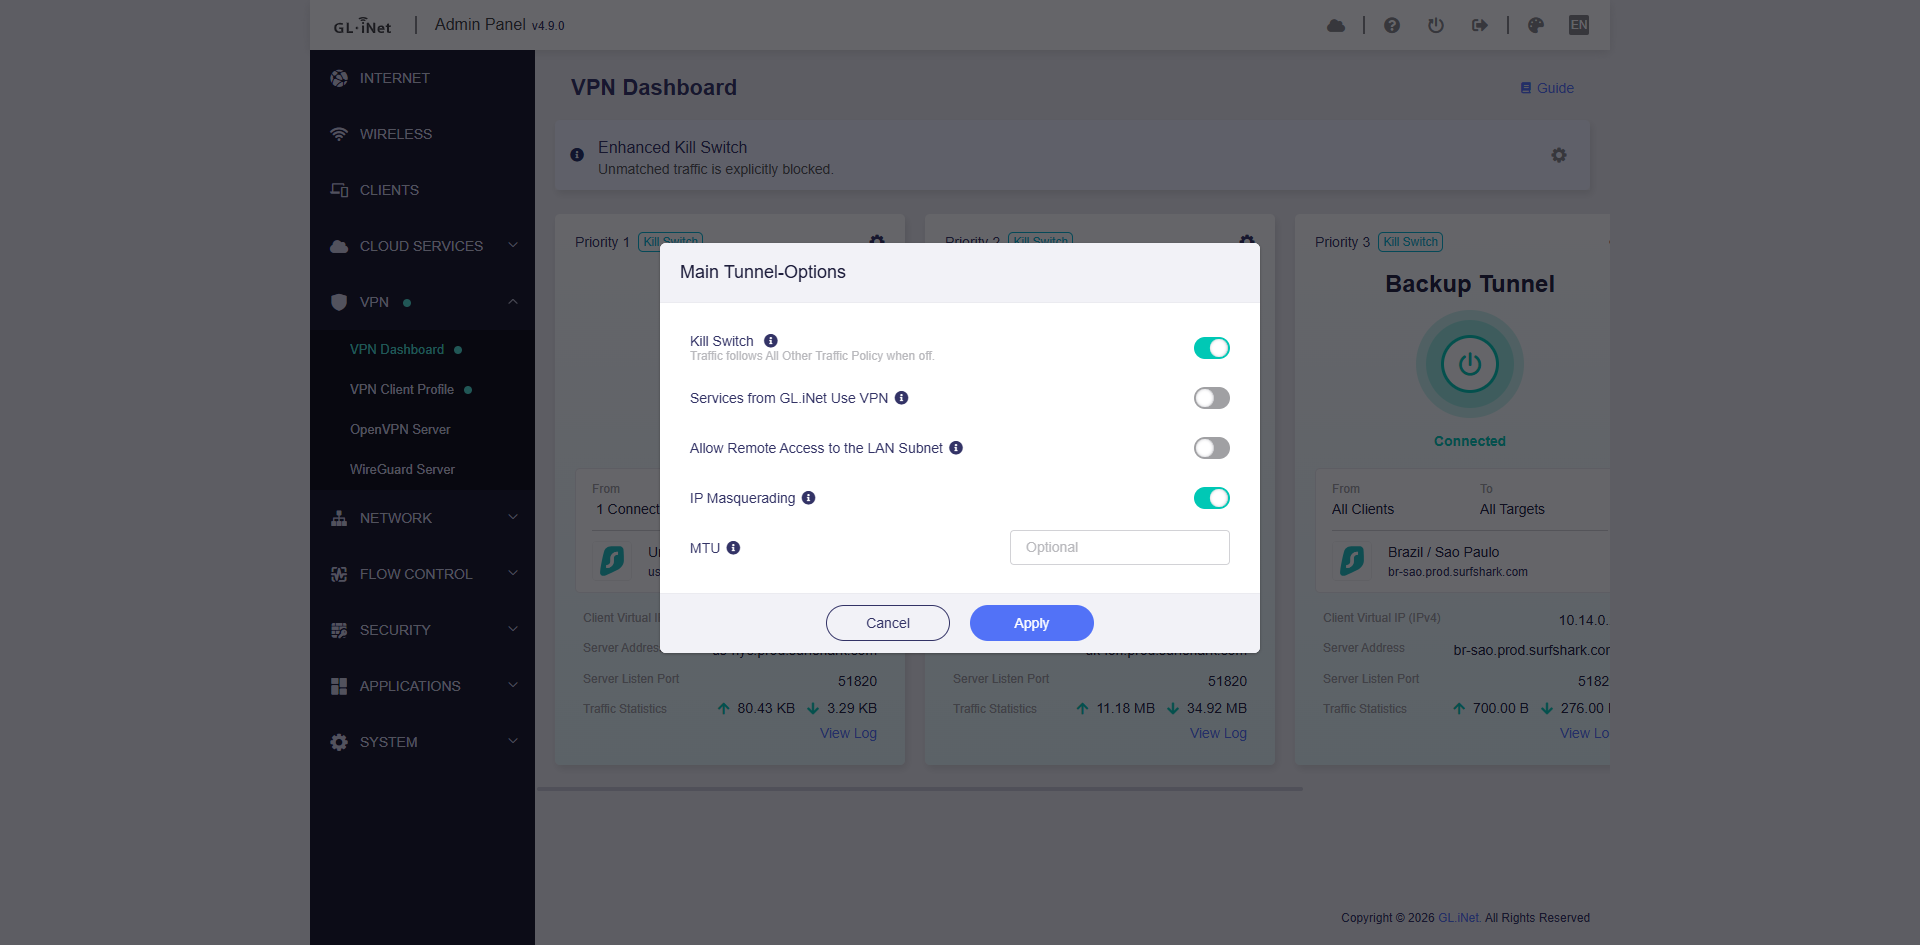
Wichtig: Zurücksetzen des VPN Kill Switch: Aufgrund der umfassenden Änderungen an der Failover-Logik für VPN-Tunnel (der neue Modus für isolierte Gruppen) wird der Kill Switch für alle VPN-Tunnel nach dem Upgrade standardmäßig aktiviert, damit Ihr Datenverkehr in der neuen Architektur geschützt bleibt.