


Presentamos la VPN en cascada en determinados routers GL.iNet
Una VPN en cascada consiste en una conexión VPN que pasa por más de un servidor VPN al mismo tiempo. Cada VPN solo puede ocultar una dirección IP pública a la vez. Por tanto, si un router solo puede procesar una VPN a la vez, los usuarios necesitarán un router VPN adicional por cada servidor por el que pasen los datos para ocultar la dirección IP pública de cada servidor.
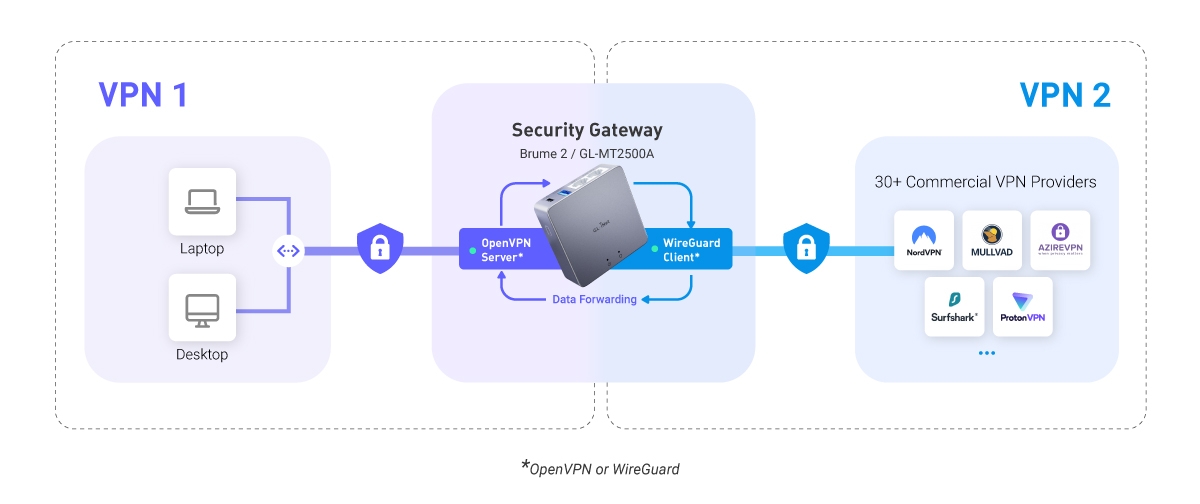
La actualización SDK4.1.0 de GL.iNet admite ahora VPN en cascada, lo que permite a los routers GL.iNet alojar un servidor VPN y reenviar datos a un cliente VPN dentro del mismo dispositivo. En otras palabras, un único dispositivo basta para ejecutar configuraciones VPN complejas.
¿Por qué es importante?
Un dispositivo compatible con VPN en cascada permite que los usuarios ya no necesiten varios dispositivos para procesar varias VPN al mismo tiempo.
Menor latencia
Cada vez que un usuario solicita paquetes de datos de Internet público, la solicitud pasa por varias capas de dispositivos o servidores. Cada capa de dispositivos aumenta la latencia porque los datos deben recorrer una mayor distancia y ser procesados por la CPU del dispositivo antes de ser redirigidos al siguiente dispositivo.
Al reducir el número de dispositivos que procesan VPN adicionales, aunque sigue siendo necesario realizar los cálculos VPN, los datos ya no tienen que recorrer distancias excesivas ni pasar por tantas redirecciones, lo que reduce la latencia total.
Simplificación de la red para administrar los dispositivos
Reducir el número de dispositivos implementados en una oficina o en casa disminuye los costes de implementación y simplifica su supervisión y mantenimiento. Implementar un único dispositivo capaz de realizar varias tareas suele requerir menos gastos, incluidos los costes de hardware, mantenimiento y sustitución.
Situaciones habituales de uso de VPN en cascada
Una situación habitual es que un usuario acceda de forma remota al servidor VPN de su casa u oficina y lo utilice para acceder a Internet público. En la mayoría de las redes de oficina, los recursos locales, como impresoras Wi-Fi, archivos locales sensibles o servidores web locales, no se exponen a Internet público para proteger los activos digitales y la huella en línea.

Para acceder de forma remota y segura a los recursos de la red local almacenados en casa o en la oficina, se puede utilizar Brume 2 (GL-MT2500/GL-MT2500A) para alojar un servidor VPN y utilizar la función de VPN en cascada para reenviar sus datos al cliente VPN dentro del mismo dispositivo, ocultando eficazmente la dirección IP pública tanto del dispositivo utilizado para el acceso remoto como del servidor VPN de la oficina.
Acerca de GL.iNet
Fundada en 2010, GL.iNet es un proveedor líder de routers innovadores y soluciones de red. Desde routers de viaje compactos hasta dispositivos KVM remotos de última generación, GL.iNet ofrece tecnología de red galardonada, diseñada para brindar rendimiento y seguridad.
GL.iNet permite a personas y organizaciones conectarse con confianza. Al poner el control en manos de los usuarios, GL.iNet impulsa la productividad y la colaboración que contribuyen a una buena vida.