


Så konfigurerar du portvidarebefordran för WireGuard VPN på GL.iNet-routrar
En WireGuard VPN-server på en GL.iNet-router ger säker fjärråtkomst till lokalnätet genom en fullständig tunnel. Är GL.iNet-routern ansluten till en huvudrouter, till exempel en ISP-routers LAN-port, behöver du portvidarebefordran där för att leda VPN-trafiken till GL.iNet-enheten. Här går vi igenom stegen, förklarar inställningarna och reder ut viktiga begrepp.
Varför portvidarebefordran behövs
När GL.iNet-routern är ansluten till en huvudrouter behövs portvidarebefordran på huvudroutern för att extern trafik ska nå WireGuard-servern. Aktivera den så att det externa nätverket kan nå VPN-servern och öppna bara VPN-serverns port, exempelvis 51820. När en extern enhet upprättar en VPN-tunnel med GL.iNet-routern kan lokalnätet under huvudroutern nås via VPN. Både GL.iNet-routerns LAN och huvudrouterns LAN blir alltså tillgängliga.
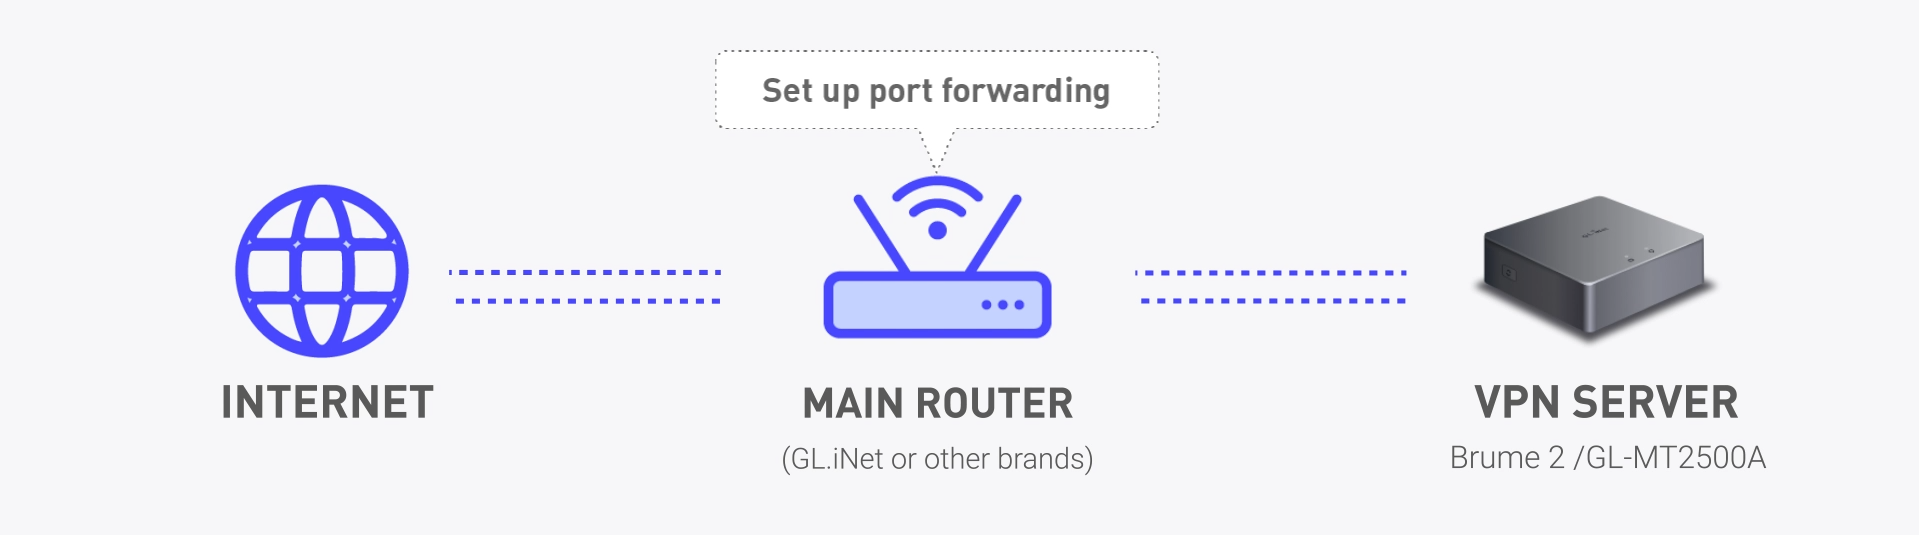
Steg för steg: portvidarebefordran för WireGuard
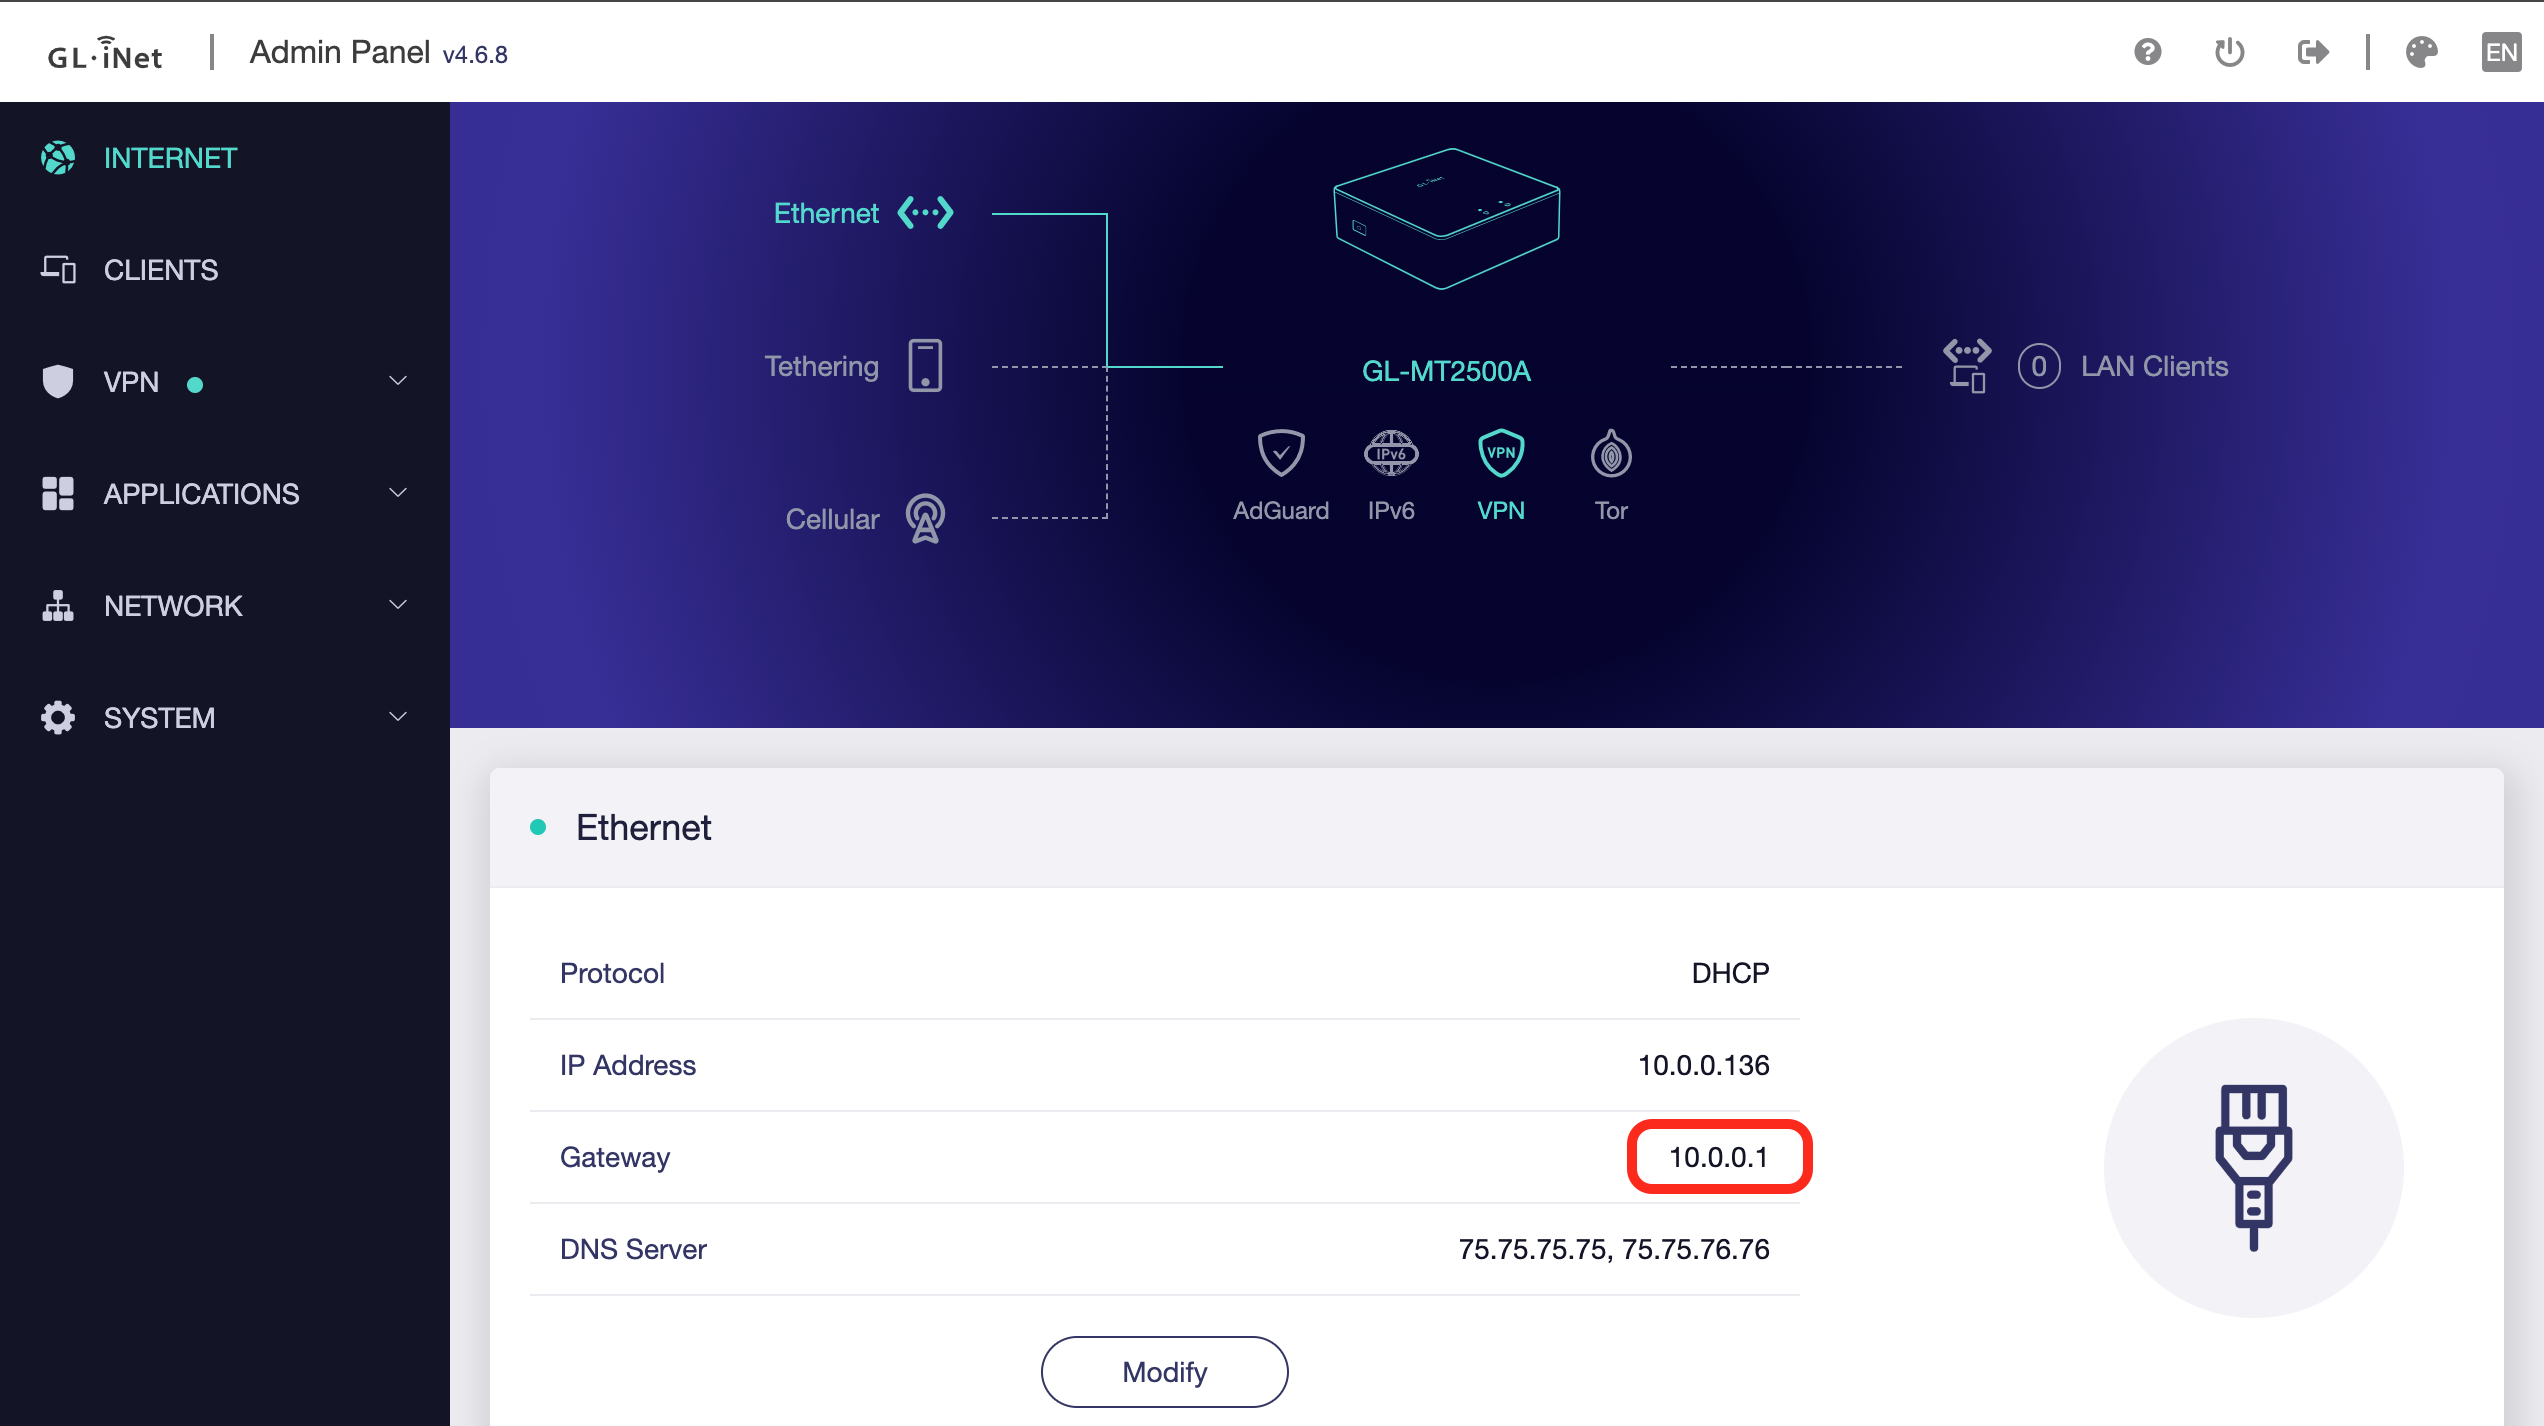
1. Logga in i huvudrouterns administrationspanel eller ladda ner och logga in i din ISP:s mobilapp:
Öppna gränssnittet genom att ange huvudrouterns IP-adress i en webbläsare, vanligen 192.168.1.1 eller 10.0.0.1. Ett snabbt sätt att hitta denna IP är att läsa ”Gateway” IP på sidan Internet i GL.iNet-routern när den är ansluten till hemnätverket.
2. Öppna avsnittet för portvidarebefordran:
Avsnittet kan heta ”Port Forwarding”, ”Virtual Server” eller ”NAT Forwarding” beroende på routermärke.
3. Konfigurera reglerna för portvidarebefordran:
- External Port (Public Port): Ange porten Wireguard-servern använder, som standard 51820.
- Internal Port (Private Port): Ange även här 51820 för att matcha porten där Wireguard lyssnar på GL.iNet-routern.
- Protocol: Välj UDP eftersom WireGuard använder UDP-protokollet.
- Internal IP Address (Destination IP): Det ska vara GL.iNet-routerns LAN IP-adress, exempelvis 192.168.x.x eller 10.x.x.x beroende på nätverket. Huvudroutern tilldelar adressen när GL.iNet-routerns WAN-port ansluts till ISP-routerns LAN-port. Du hittar denna IP i huvudrouterns enhetslista eller på sidan Internet i GL.iNet-routerns gränssnitt.
4. Ställ in Source Port (valfritt):
Om routern har alternativet ”Source Port” anger du ”Any” eller lämnar det tomt för att inte begränsa anslutningar efter ursprungsport. WireGuard-klienter kan använda slumpmässig källport, särskilt bakom NAT. En begränsning kan blockera legitima anslutningar.
5. Spara och testa konfigurationen:
- Spara inställningarna när allt är ifyllt och starta vid behov om huvudroutern.
- Testa genom att ansluta till WireGuard-servern från ett externt nätverk, som en mobil hotspot, och kontrollera att portvidarebefordran fungerar. Instruktioner för Wireguard-servern och tillhörande klientprofil finns här: https://docs.gl-inet.com/router/en/4/interface_guide/wireguard_server/
Viktiga begrepp och betydelser
- Extern (offentlig) port: Porten på huvudroutern som exponeras mot internet. Inkommande VPN-förfrågningar riktas dit.
- Intern (privat) port: Porten på GL.iNet-routern där WireGuard lyssnar efter anslutningar.
- Källport (Source Port): Porten klienten använder för att starta anslutningen. ”Any” rekommenderas vanligen för att undvika blockering av legitima anslutningar, eftersom de flesta klienter använder slumpmässiga portar.
- Intern IP-adress (Destination IP): GL.iNet-routerns IP-adress i lokalnätet.
Fler tips
- Tänk på säkerheten: Begränsa portvidarebefordringsregeln till det nödvändiga protokollet (UDP) för minsta exponering.
- Använda dynamisk DNS (DDNS): Om offentlig IP är dynamisk och ändras regelbundet aktiverar du GL.iNet-routerns inbyggda DDNS-tjänst så att VPN förblir tillgänglig.
Fler routerspecifika instruktioner finns i GL.iNets dokumentationslista här: https://docs.gl-inet.com/router/en/4/tutorials/how_to_set_up_port_forwarding/
Kort om CGNAT
Många ISP:er använder CGNAT för att hantera begränsade IPv4-adresser och tilldelar flera kunder samma offentliga IP. Det förhindrar direktåtkomst till enheter och omöjliggör portvidarebefordran. Bakom CGNAT kan du överväga VPN-tjänster som Astrowarp eller Tailscale, som ger säker fjärråtkomst utan portvidarebefordran. Följ länken för att kontrollera om din GL.iNet-router stöder Tailscale eller AstroWarp. Steg-för-steg-instruktioner för VPN finns i denna videospellista.
Om författaren
Adam kommer från Virginia, älskar internationella resor och har en examen i elektroteknik från Virginia Tech. Han är lösningsingenjör och filialchef för callcentret på GL.iNet och skapare av The Wired Nomad, en resurs för digitala nomader. Kontakta honom på hans webbplats.
About GL.iNet
Founded in 2010, GL.iNet is a leading provider of innovative routers and networking solutions. From compact travel routers to cutting-edge remote KVMs, GL.iNet delivers award-winning networking technology designed for performance and security.
GL.iNet gives people and organizations the power to connect with confidence. By putting control in the hands of users, GL.iNet supports the productivity and collaboration that shape a Good Life.