


DNS-läckagetest och rekommenderade inställningar för distansarbete
För distansarbetare med GL.iNet-routrar är det avgörande att förhindra DNS-läckor, särskilt vid anslutning via VPN som WireGuard eller Tailscale. En DNS-läcka kan röja din verkliga plats eller ditt surfbeteende och äventyra integriteten. Om DNS-läckagetestet ”misslyckas” betyder det att DNS-förfrågningar går utanför VPN-tunneln och visar DNS-servrar nära klienten i stället för dem som VPN använder. Även om det inte är säkert att DNS-trafiken aktivt övervakas är det bäst att vara försiktig och skyddad.
Varför DNS är viktigt för VPN-säkerhet
DNS-servrar översätter webbplatsnamn till IP-adresser. De finns över hela världen, och även med VPN kan en DNS-läcka avslöja din verkliga plats genom förfrågningar utanför VPN-tunneln. Wireguard använder en fullständig VPN-tunnel som standard. Detta bör därför inte ske, särskilt om du har “Block Non-VPN Traffic” aktiverat på klientroutern.
Spelar avståndet till DNS någon roll?
Förstå avståndet till DNS: Närmaste DNS-server kan finnas hundratals miles bort. Det behöver inte vara ett problem så länge den är i samma land som servern hemma. Bli därför inte orolig om en DNS-server inte ligger precis intill serverns plats.
Optimera DNS-prestanda: fördröjning kontra genomströmning
Oavsett vilka DNS-inställningar du väljer på Wireguard-klienten går DNS-trafiken genom tunneln och använder DNS-servrar närmast Wireguard-servern. Men om du anger Wireguard-serverns IP som DNS IP i konfigurationsfilen enligt beskrivningen nedan används serverns cachelagrade svar och två rundresor till servern undviks. Genom att använda serverns DNS i stället för lokal DNS nära klienten accepterar du lite högre fördröjning för mycket bättre genomströmning och hastighet.
Så testar du DNS-läckor
Ett snabbt och tillförlitligt sätt att kontrollera DNS-konfigurationen är dnsleaktest.com. Följ stegen:
- Töm webbläsarens cache och om möjligt enhetens DNS-cache.
- Anslut till din VPN.
- Kör webbplatsens DNS-läckagetest för att se om DNS-förfrågningar lämnar VPN-tunneln. Om resultaten visar DNS-servrar nära klientroutern i stället för dem som VPN-servern använder kan fler justeringar behövas.
Rekommenderade DNS-inställningar:
Konfigurera WireGuard VPN
För optimal säkerhet och prestanda rekommenderar vi följande DNS-inställningar på serverroutern:
- DNS-leverantör: Undvik ISP:s DNS för att skydda integriteten.
- Cloudflare DNS (1.1.1.1): Känd för snabb prestanda och låg fördröjning.
- Reserv: Använd Google DNS (8.8.8.8) som alternativ vid behov.
Exempel på serverrouterns DNS-inställningar:
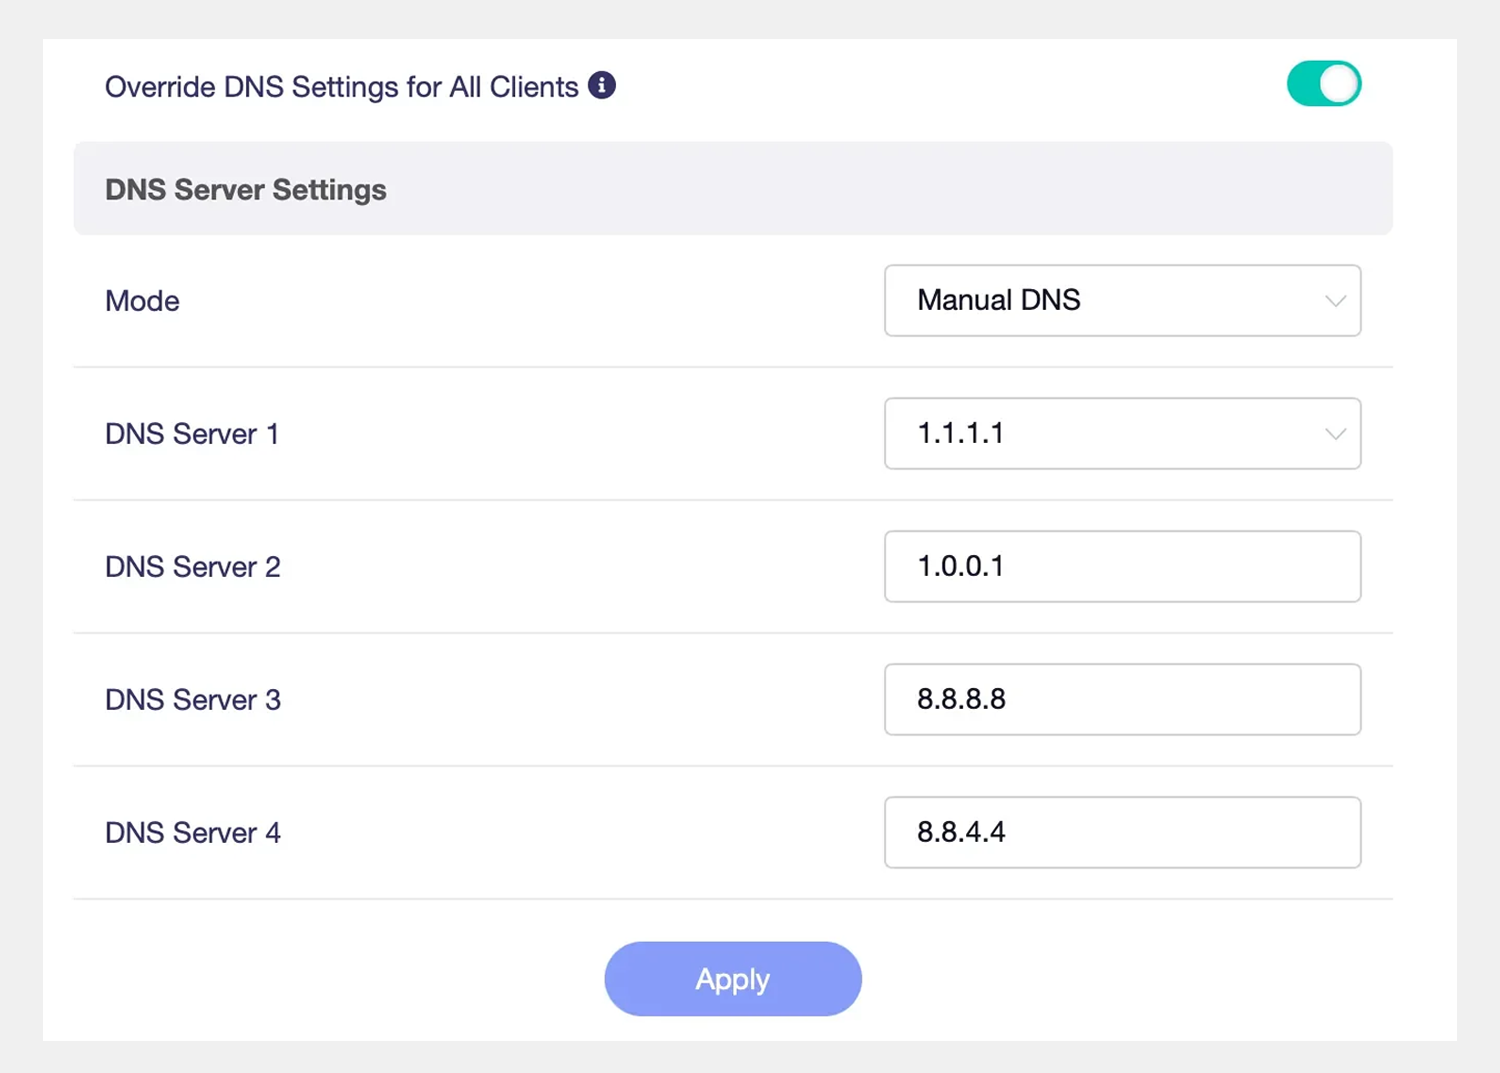
Aktivera Remote Access LAN
Om fjärråtkomst behövs aktiverar du funktionen Remote Access LAN på VPN-servern:
-
Klicka på ”Options” under WireGuard VPN Server

-
Aktivera Remote Access LAN så att enheter kan nå VPN-serverns nätverk
på distans.

Klientrouterns DNS-konfiguration för WireGuard
För ännu bättre DNS-prestanda ändrar du WireGuard-klientens konfiguration så att den pekar direkt på VPN-serverns IP:
- Öppna WireGuard Client på GL.iNet-routern.
- Redigera konfigurationsfilen och ange VPN-serverns IP i fältet DNS =, till exempel 10.0.0.1 eller 10.1.0.1.
- Ställ in DNS Mode på ”Automatic” så att VPN-serverns DNS-cache används innan förfrågningar vidarebefordras till externa DNS-servrar.
Exempel på klientrouterns DNS-inställningar:
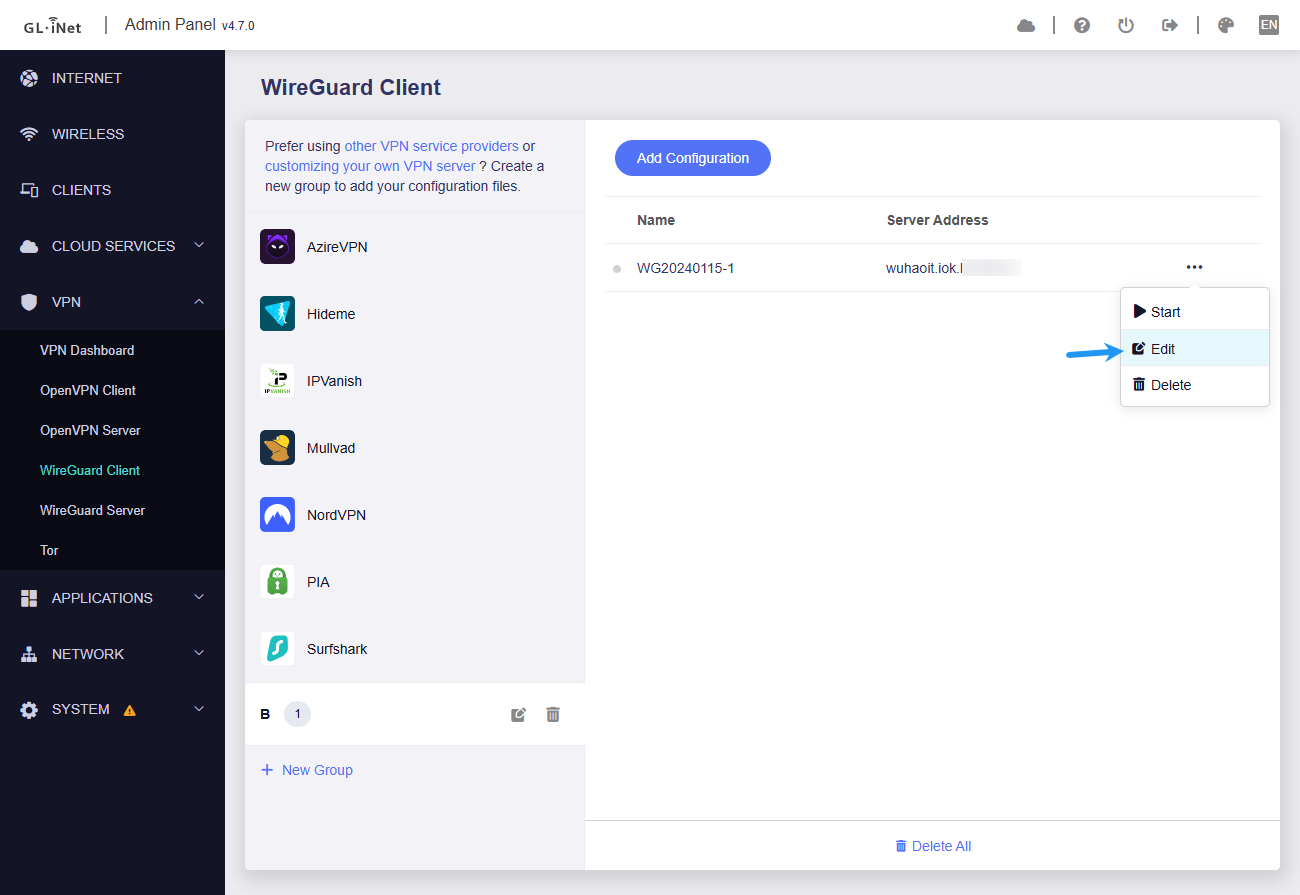
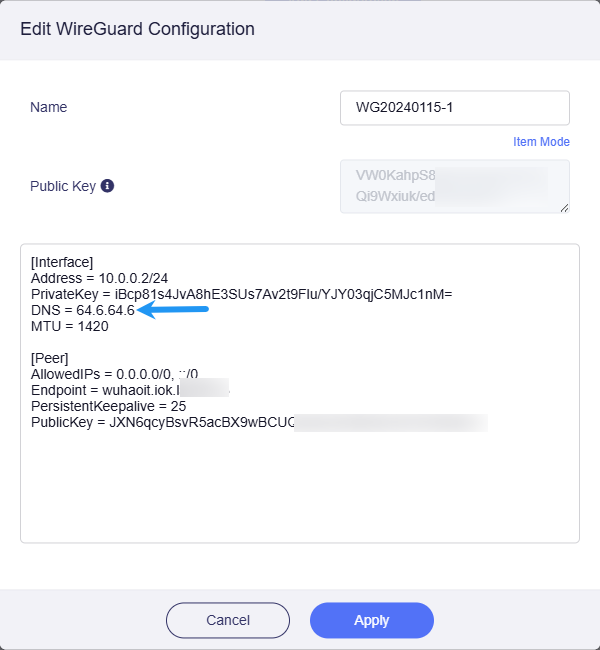
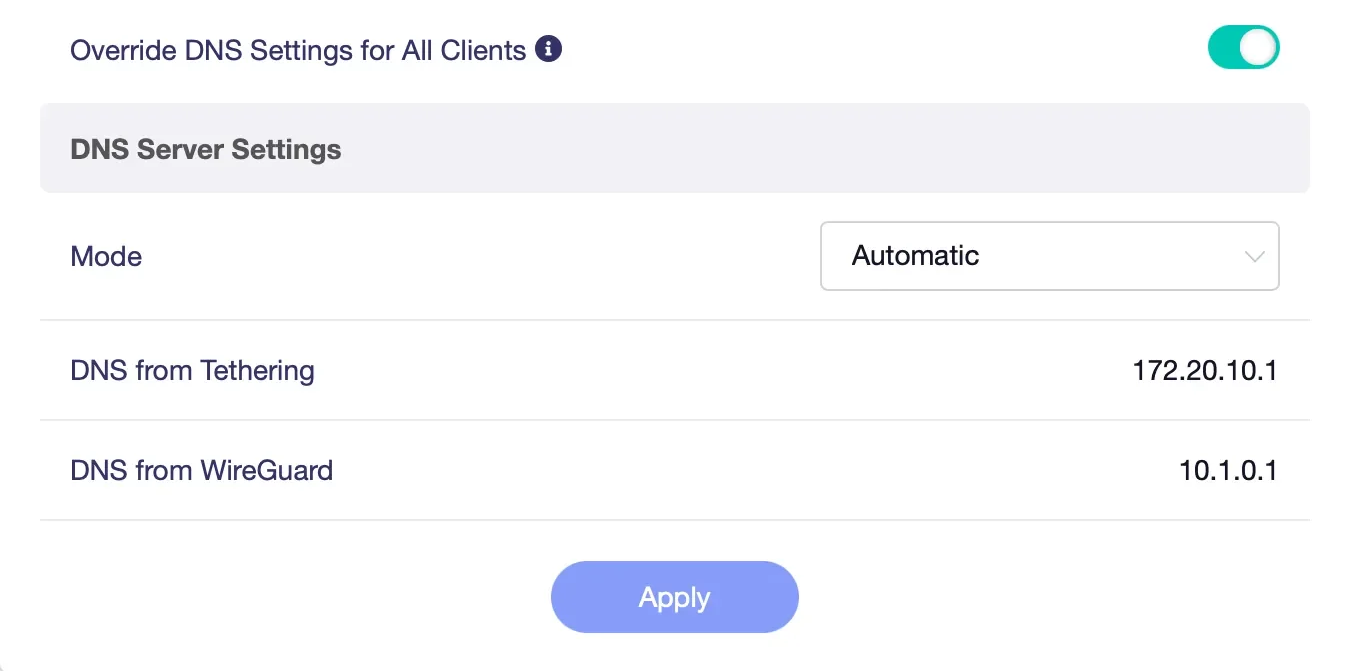
DNS-konfiguration för Tailscale
Tailscale skickar automatiskt DNS-förfrågningar genom sin säkra infrastruktur, men du kan åsidosätta det med egna DNS-inställningar:
- Öppna Tailscales administrationskonsol.
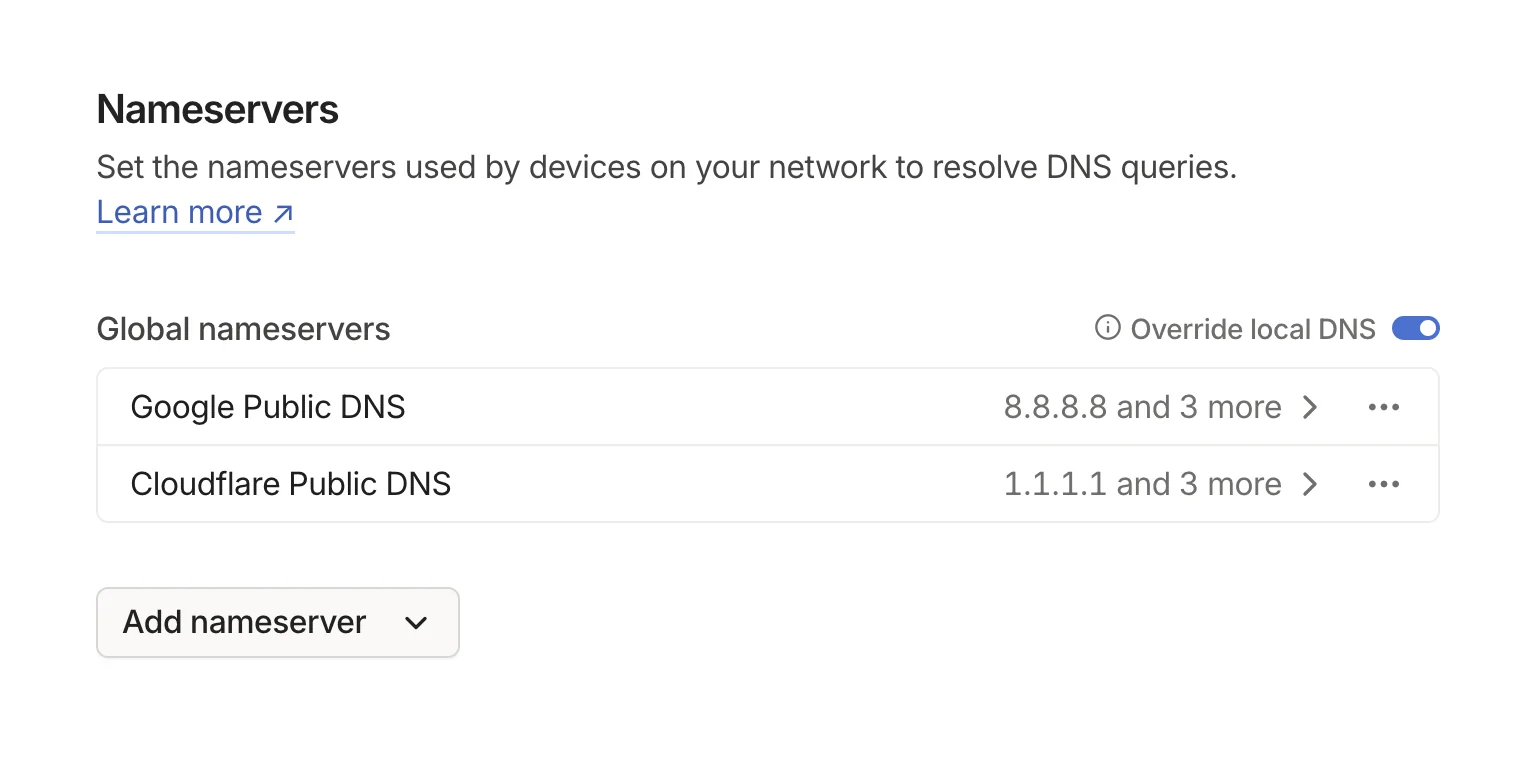
- Ställ in önskad DNS till Cloudflare (1.1.1.1) eller Google DNS (8.8.8.8).
- På klientroutrar växlar du till Manual Mode och anger samma DNS-inställningar för bättre konsekvens.
Exempel på DNS-inställningar för Tailscale:
Slutsats
Rätt DNS-inställningar och kontroll av konfigurationen ger en smidig och säker distansarbetsupplevelse. Oavsett om du föredrar WireGuard eller Tailscale förhindrar korrekt DNS-konfiguration läckor, stärker integriteten och förbättrar nätverkets prestanda. Var proaktiv med regelbundna DNS-läckagetester och finjustera inställningarna för bästa resultat. GL.iNet-routrar gör VPN- och DNS-hanteringen enkel så att du kan vara produktiv och trygg var arbetet än tar dig.
Om författaren
Adam kommer från Virginia, älskar internationella resor och har en examen i elektroteknik från Virginia Tech. Han är lösningsingenjör och filialchef för callcentret på GL.iNet och skapare av The Wired Nomad, en resurs för digitala nomader. Kontakta honom på hans webbplats.
About GL.iNet
Founded in 2010, GL.iNet is a leading provider of innovative routers and networking solutions. From compact travel routers to cutting-edge remote KVMs, GL.iNet delivers award-winning networking technology designed for performance and security.
GL.iNet gives people and organizations the power to connect with confidence. By putting control in the hands of users, GL.iNet supports the productivity and collaboration that shape a Good Life.