


特定のGL.iNetルーターでVPNカスケードを導入
VPNカスケードとは、VPN接続が同時に複数のVPNサーバーを経由する構成です。1つのVPNで同時に隠せるパブリックIPアドレスは1つに限られるため、ルーターが一度に1つのVPNしか処理できない場合、データが経由する各サーバーのパブリックIPアドレスを隠すには、サーバーごとに追加のVPNルーターが1台必要になります。
GL.iNetのSDK4.1.0アップデートでは、VPNカスケードに対応しました。これにより、GL.iNetルーターはVPNサーバーをホストし、同じデバイス内のVPNクライアントへデータを転送できます。つまり、複雑なVPN構成の運用に必要なデバイスは1台だけです。
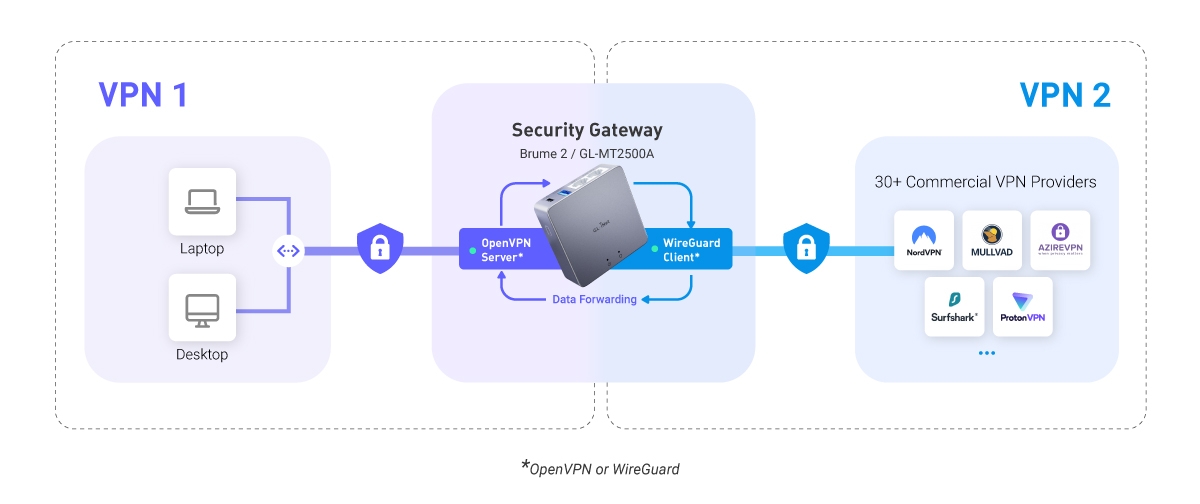
なぜ重要なのでしょうか?
VPNカスケード対応デバイスを利用すれば、複数のVPNを同時に処理するために複数のデバイスを用意する必要がなくなります。
遅延の低減
ユーザーがパブリックインターネットからデータパケットを要求するたびに、そのリクエストは複数のデバイスやサーバーの層を通過します。データはより遠くまで移動し、次のデバイスへ転送される前に各デバイスのCPUで処理されるため、デバイスの層が増えるほど遅延も大きくなります。
追加のVPNを処理するデバイス数を減らすことで、VPNの計算処理自体は必要なものの、データが長い距離を移動したり過剰な転送を繰り返したりする必要がなくなり、全体的な遅延を低減できます。
デバイス管理のためのネットワークをシンプルに
オフィスや自宅に設置するデバイス数を減らすことで、導入コストを削減し、デバイスの監視やメンテナンスも簡素化できます。複数の作業をこなせるデバイスを1台導入すれば、ハードウェア費用、メンテナンス費用、交換費用などを含む導入コストを抑えられることが多くあります。
VPNカスケードの一般的な利用シナリオ
一般的なシナリオとして、自宅やオフィスのVPNサーバーにリモートアクセスし、そのサーバーを使ってパブリックインターネットへアクセスするケースがあります。多くのオフィスネットワークでは、デジタル資産とオンライン上の痕跡を保護するため、Wi-Fiプリンター、機密性の高いローカルファイル、ローカルWebサーバーなどのローカルネットワークリソースをパブリックインターネットに公開していません。

自宅やオフィスに保存されたローカルネットワークリソースへ安全にリモートアクセスするには、Brume 2 (GL-MT2500/GL-MT2500A)をVPNサーバーのホストとして使用し、VPNカスケード機能で同じデバイス内のVPNクライアントへデータを転送できます。これにより、リモートアクセスに使用するデバイスとオフィスのVPNサーバーの両方のパブリックIPアドレスを効果的に隠せます。
GL.iNetについて
2010年に設立されたGL.iNetは、革新的なルーターとネットワークソリューションを提供するリーディングカンパニーです。コンパクトなトラベルルーターから最先端のリモートKVMまで、パフォーマンスとセキュリティを追求した受賞歴のあるネットワーク技術を提供しています。
GL.iNetは、人々と組織が安心して接続できる力を提供します。ユーザー自身がコントロールできるようにすることで、Good Lifeを形づくる生産性とコラボレーションを支援します。